Gardez le contenu privé hors des réponses IA publiques
Le moyen le plus sûr de garder le contenu privé hors d’une réponse publique est de ne pas le placer dans le jeu de données de l’assistant public.
Les contrôles de sécurité de l’interface déterminent qui peut charger un assistant. Ils ne transforment pas un ensemble de sources mixte et inadapté en un ensemble public sûr.
Séparez le contenu par public
Utilisez des jeux de données différents lorsque les sources obéissent à des règles d’accès différentes.
| Jeu de données | Contenu approprié | Contenu inapproprié |
|---|---|---|
| Assistant de site web public | Pages produits, documentation, FAQ et politiques publiques | Notes internes, données clients, procédures internes |
| Assistant interne | Documentation interne approuvée | Données clients sans restriction ou secrets |
| Assistant propre à un client | Contenu autorisé pour ce client et cette identité | Contenus d’un autre client |
Ne vous fiez pas à des instructions de réponse telles que « ne jamais révéler d’informations privées » comme principale barrière. Excluez le contenu au niveau de la capture et du jeu de données.
Vérifiez le périmètre de capture
Pour les tâches portant sur un site web, examinez les URL initiales, les noms d’hôte, les chemins inclus et exclus, la profondeur et les liens découverts. Évitez les sections de compte, d’administration, de préproduction, d’aperçu et celles nécessitant une authentification, sauf si le cas d’usage privé l’exige explicitement et dispose des contrôles adéquats.
Pour les imports de fichiers, examinez chaque fichier et chaque archive avant de l’ajouter. Les fichiers ZIP peuvent contenir des éléments que le nom de l’archive ne laisse pas deviner.
Choisissez le mode de sécurité de l’assistant
Seekdown prend en charge :
- None pour les expériences publiques sur les origines autorisées ;
- API lorsque l’intégration transmet une clé d’assistant ; et
- OIDC lorsqu’un fournisseur d’identité existant fournit un JWT que Seekdown valide par rapport à l’émetteur et à l’audience configurés.
Les origines autorisées déterminent quels domaines peuvent initialiser l’assistant. Remplacez le caractère générique par les domaines exacts de production et de préproduction avant le lancement.
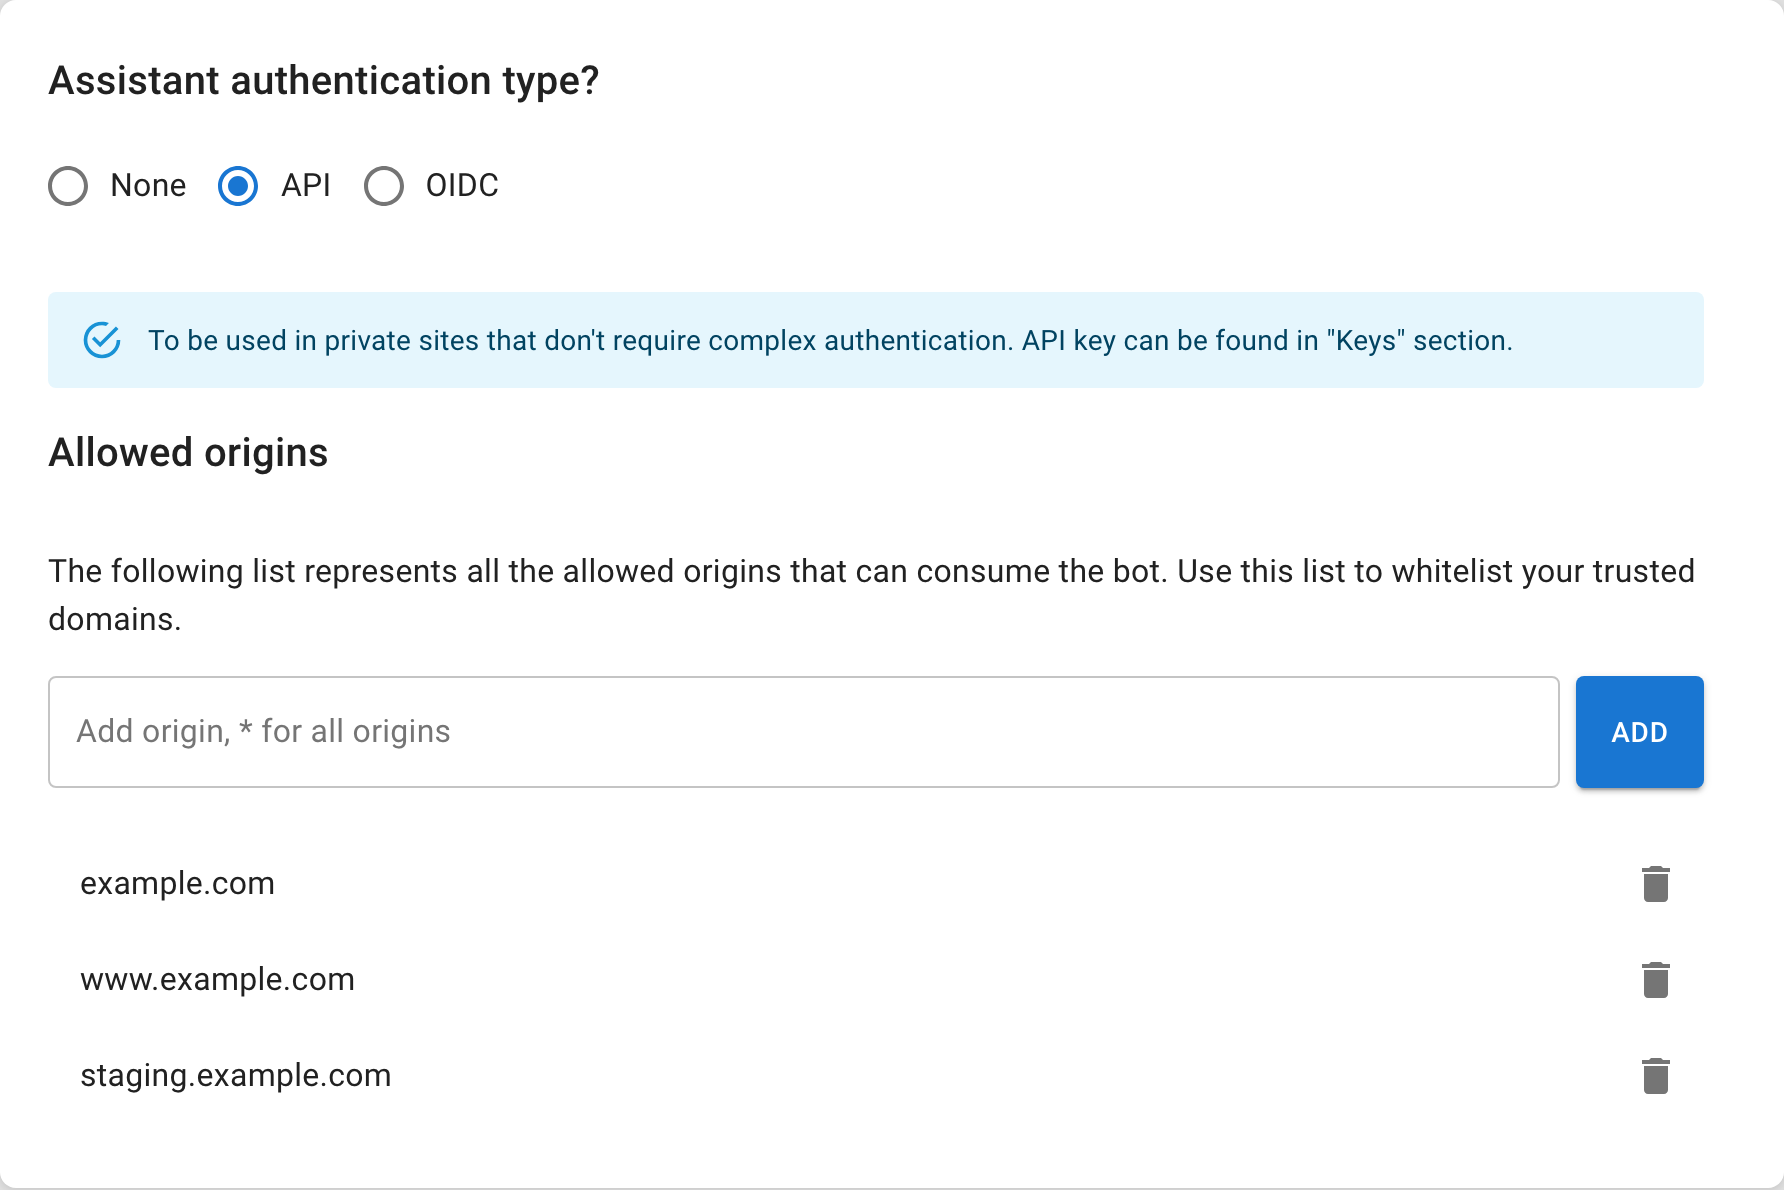
Une clé API utilisée dans l’intégration d’un site web est visible dans le code source de la page. La documentation la décrit comme un identifiant d’assistant, et non comme un secret d’authentification des utilisateurs. Utilisez OIDC lorsque l’accès doit dépendre d’une identité connectée.
Testez la frontière
- Recherchez dans le jeu de données public des noms et expressions issus des sources privées.
- Posez des questions publiques conçues pour faire ressortir la terminologie interne.
- Chargez l’assistant depuis une origine autorisée.
- Vérifiez qu’il ne s’initialise pas depuis une origine non autorisée.
- Pour OIDC, testez des jetons valides, absents, expirés et à l’audience incorrecte.
- Vérifiez que les fiches sources ne contiennent pas d’URL ou de noms de fichiers privés inattendus.
Supprimez le contenu exposé avant de modifier les prompts
Si un contenu privé apparaît dans un jeu de données public, supprimez-le, identifiez comment il y est entré et réindexez si nécessaire. Une instruction plus stricte n’efface pas la source.
Répétez le test chaque fois que le périmètre de capture, le processus d’import, la connexion d’un jeu de données ou le mode de sécurité change.