Halten Sie private Inhalte aus öffentlichen KI-Antworten heraus
Der sicherste Weg, private Inhalte aus einer öffentlichen Antwort herauszuhalten, ist, sie gar nicht erst in den Datensatz des öffentlichen Assistenten aufzunehmen.
Sicherheitseinstellungen der Oberfläche entscheiden, wer einen Assistenten laden darf. Sie machen aus einer ungeeigneten, gemischten Quellenbasis keine sichere öffentliche.
Trennen Sie Inhalte nach Zielgruppe
Verwenden Sie unterschiedliche Datensätze, wenn für Quellen unterschiedliche Zugriffsregeln gelten.
| Datensatz | Geeignete Inhalte | Ungeeignete Inhalte |
|---|---|---|
| Öffentlicher Website-Assistent | Öffentliche Produktseiten, Dokumentation, FAQs und Richtlinien | Interne Notizen, Kundendaten, interne Abläufe |
| Assistent für Mitarbeitende | Freigegebene interne Dokumentation | Uneingeschränkte Kundendaten oder Geheimnisse |
| Kundenspezifischer Assistent | Für diesen Kunden und diese Identität freigegebene Inhalte | Material eines anderen Kunden |
Verlassen Sie sich nicht auf Antwortanweisungen wie „niemals private Informationen preisgeben“ als wichtigste Grenze. Schließen Sie die Inhalte auf Ebene der Erfassung und des Datensatzes aus.
Prüfen Sie den Erfassungsumfang
Kontrollieren Sie bei Website-Jobs Start-URLs, Hostnamen, eingeschlossene und ausgeschlossene Pfade, Tiefe und gefundene Links. Meiden Sie Konto-, Admin-, Staging-, Vorschau- und geschützte Bereiche, sofern der private Anwendungsfall sie nicht ausdrücklich erfordert und geeignete Schutzmaßnahmen bestehen.
Prüfen Sie bei Datei-Uploads jede Datei und jedes Archiv, bevor Sie es hinzufügen. ZIP-Dateien können Material enthalten, das am Archivnamen nicht erkennbar ist.
Wählen Sie den Sicherheitsmodus des Assistenten
Seekdown unterstützt:
- None für öffentliche Erlebnisse auf erlaubten Origins;
- API, wenn die Einbindung einen Assistenten-Schlüssel übergibt; und
- OIDC, wenn ein bestehender Identitätsanbieter ein JWT liefert, das Seekdown gegen den konfigurierten Issuer und die Audience prüft.
Erlaubte Origins legen fest, welche Domains den Assistenten initialisieren dürfen. Ersetzen Sie den Platzhalter vor dem Start durch die exakten Produktions- und Staging-Domains.
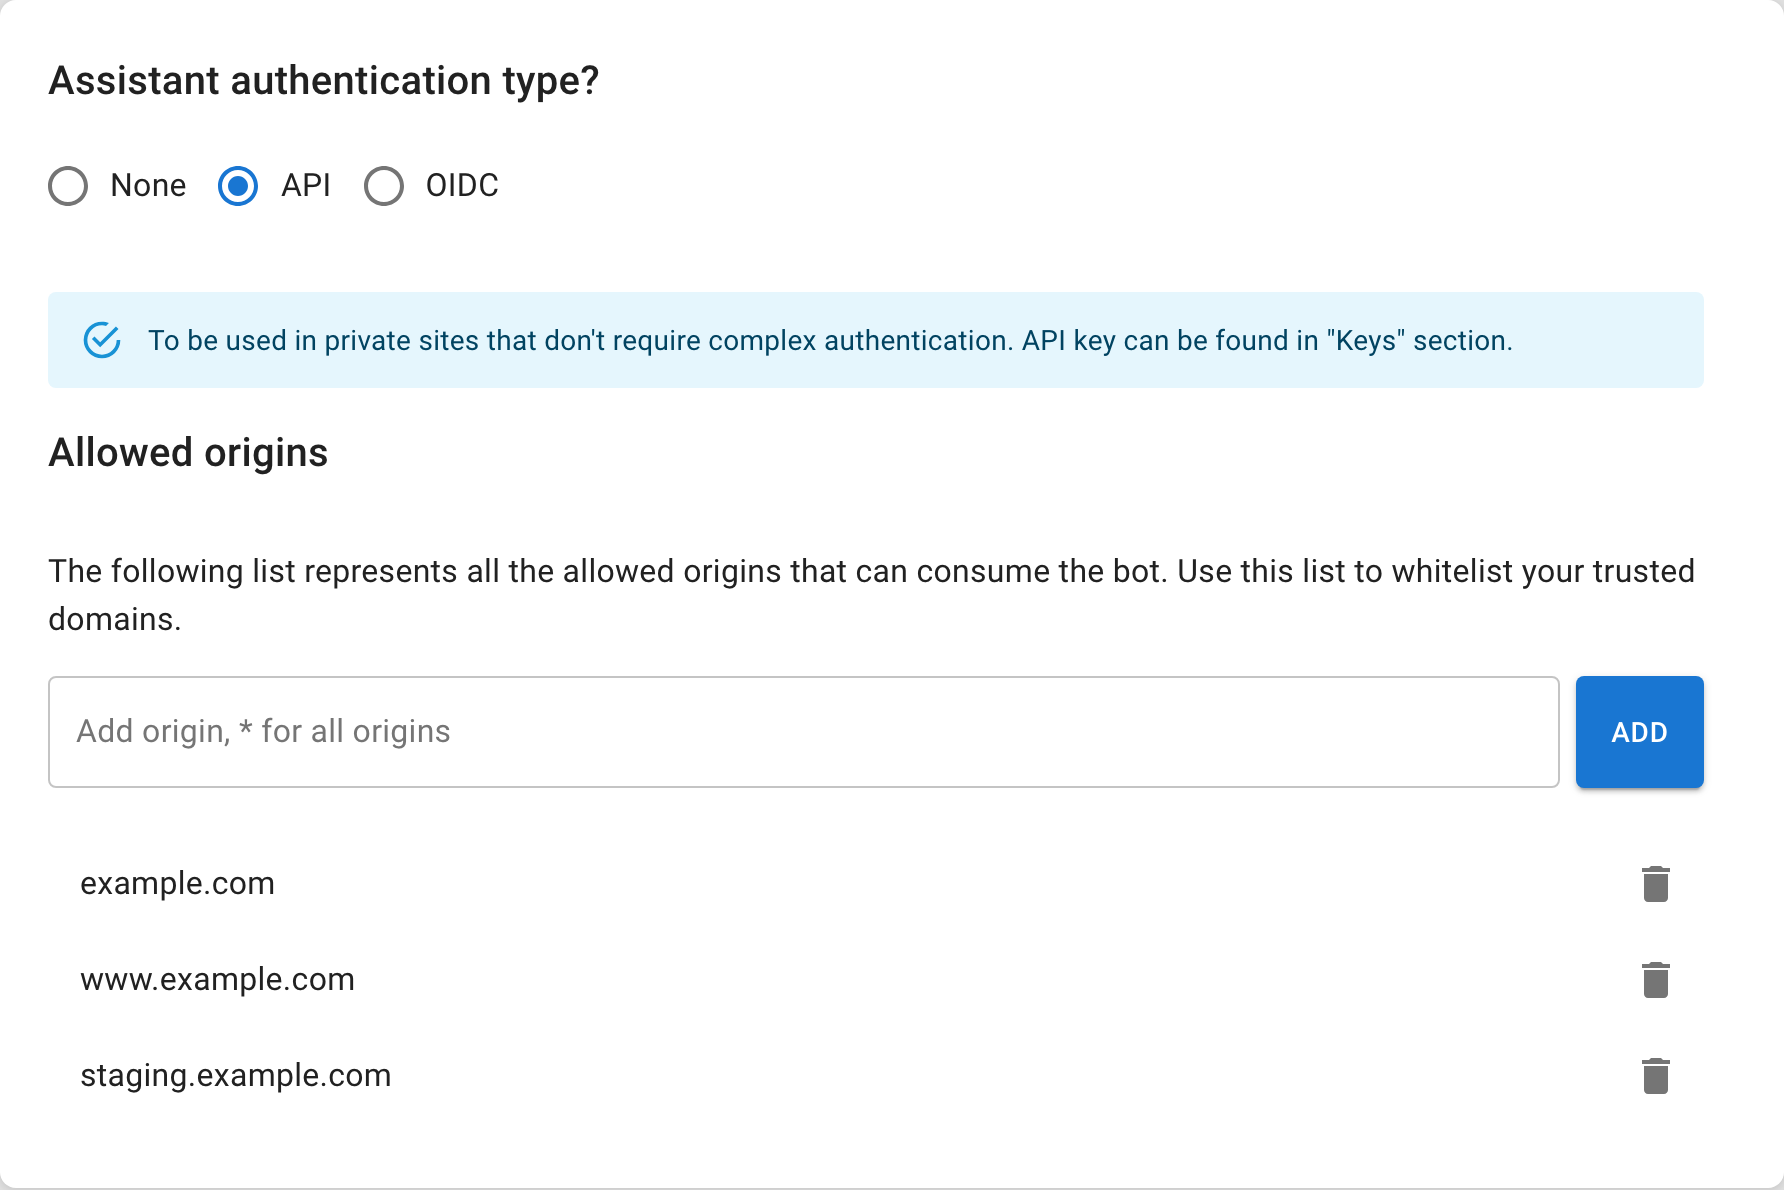
Ein API-Schlüssel in einer Website-Einbindung ist im Seitenquelltext sichtbar. Die Dokumentation beschreibt ihn als Kennung des Assistenten, nicht als Geheimnis zur Nutzerauthentifizierung. Verwenden Sie OIDC, wenn der Zugriff an eine angemeldete Identität gebunden sein muss.
Testen Sie die Grenze
- Durchsuchen Sie den öffentlichen Datensatz nach Namen und Formulierungen aus privaten Quellen.
- Stellen Sie öffentliche Fragen, die gezielt interne Begriffe abrufen sollen.
- Laden Sie den Assistenten von einer erlaubten Origin.
- Bestätigen Sie, dass er sich von einer nicht erlaubten Origin nicht initialisieren lässt.
- Testen Sie bei OIDC gültige, fehlende, abgelaufene Tokens und Tokens mit falscher Audience.
- Prüfen Sie die Quellenkarten auf unerwartete private URLs oder Dateinamen.
Entfernen Sie offengelegte Inhalte, bevor Sie Prompts ändern
Taucht privates Material in einem öffentlichen Datensatz auf, entfernen Sie es, prüfen Sie, wie es hineingelangt ist, und indexieren Sie bei Bedarf neu. Eine strengere Anweisung löscht die Quelle nicht.
Wiederholen Sie den Test, wann immer sich Erfassungsumfang, Upload-Prozess, Datensatzverbindung oder Sicherheitsmodus ändern.