Evita que el contenido privado aparezca en respuestas públicas de IA
La forma más segura de evitar que el contenido privado aparezca en una respuesta pública es no incluirlo en el dataset del asistente público.
Los controles de seguridad de la interfaz deciden quién puede cargar un asistente. No convierten un conjunto de fuentes mezclado e inadecuado en uno seguro para el público.
Separa el contenido por público
Usa datasets distintos cuando las fuentes tengan reglas de acceso distintas.
| Dataset | Contenido adecuado | Contenido inadecuado |
|---|---|---|
| Asistente público de la web | Páginas de producto públicas, documentación, preguntas frecuentes y políticas | Notas del personal, datos de clientes, procedimientos internos |
| Asistente para el personal | Documentación interna aprobada | Registros de clientes sin restricciones o secretos |
| Asistente específico de un cliente | Contenido autorizado para ese cliente y esa identidad | Material de otro cliente |
No confíes en instrucciones de respuesta como "nunca reveles información privada" como límite principal. Excluye el contenido a nivel de captura y de dataset.
Revisa el alcance de la captura
En los trabajos web, revisa las URL iniciales, los nombres de host, las rutas incluidas y excluidas, la profundidad y los enlaces descubiertos. Evita las secciones de cuenta, administración, staging, vista previa y con autenticación, salvo que el caso de uso privado lo requiera explícitamente y cuente con controles adecuados.
En las subidas de archivos, revisa cada archivo y cada archivo comprimido antes de añadirlo. Los ZIP pueden contener material que no se deduce del nombre del archivo.
Elige el modo de seguridad del asistente
Seekdown admite:
- None para experiencias públicas en orígenes permitidos;
- API cuando la integración envía una clave del asistente; y
- OIDC cuando un proveedor de identidad existente aporta un JWT que Seekdown valida con el emisor (issuer) y la audiencia (audience) configurados.
Los orígenes permitidos controlan qué dominios pueden inicializar el asistente. Sustituye el comodín por los dominios exactos de producción y de staging antes del lanzamiento.
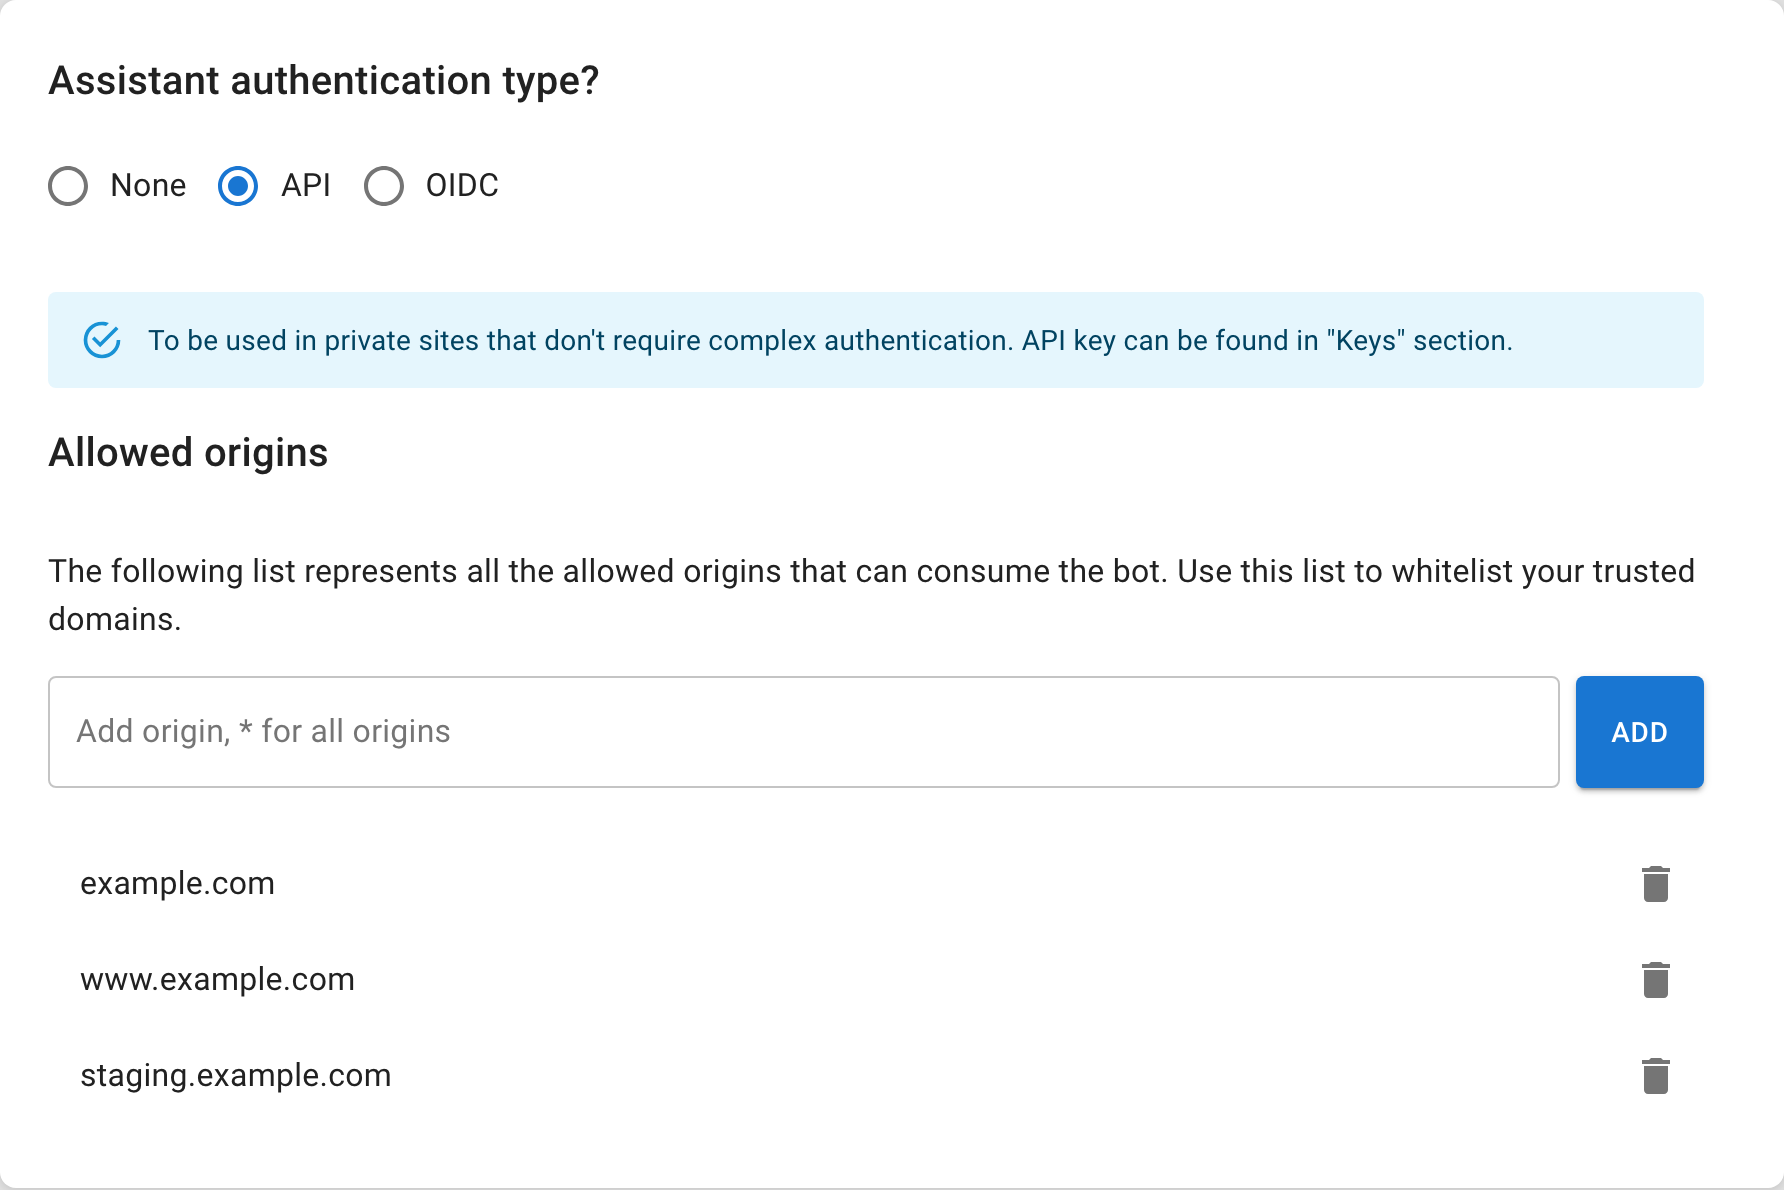
Una clave de API usada en la integración de una web es visible en el código fuente de la página. La documentación la describe como un identificador del asistente, no como un secreto de autenticación de usuarios. Usa OIDC cuando el acceso deba depender de una identidad con sesión iniciada.
Prueba el límite
- Busca en el dataset público nombres y frases de las fuentes privadas.
- Haz preguntas públicas pensadas para recuperar terminología interna.
- Carga el asistente desde un origen permitido.
- Confirma que no se inicializa desde un origen no permitido.
- En OIDC, prueba tokens válidos, ausentes, caducados y con una audiencia incorrecta.
- Revisa las tarjetas de fuentes por si aparecen URL o nombres de archivo privados inesperados.
Elimina el contenido expuesto antes de cambiar los prompts
Si aparece material privado en un dataset público, elimínalo, investiga cómo entró y vuelve a indexar si es necesario. Una instrucción más estricta no borra la fuente.
Repite la prueba cada vez que cambie el alcance de una captura, el proceso de subida, la conexión de un dataset o el modo de seguridad.