Tieni i contenuti privati fuori dalle risposte IA pubbliche
Il modo più sicuro per tenere i contenuti privati fuori da una risposta pubblica è non inserirli nel dataset dell’assistente pubblico.
I controlli di sicurezza dell’interfaccia decidono chi può caricare un assistente. Non trasformano un insieme di fonti misto e inadatto in uno sicuro per il pubblico.
Separa i contenuti per pubblico
Usa dataset diversi quando le fonti hanno regole di accesso diverse.
| Dataset | Contenuti appropriati | Contenuti inappropriati |
|---|---|---|
| Assistente pubblico del sito | Pagine di prodotto pubbliche, documentazione, FAQ e policy | Note del personale, dati dei clienti, procedure interne |
| Assistente per il personale | Documentazione interna approvata | Dati dei clienti senza restrizioni o segreti |
| Assistente specifico per un cliente | Contenuti autorizzati per quel cliente e quell’identità | Materiale di un altro cliente |
Non affidarti a istruzioni di risposta come "non rivelare mai informazioni private" come confine principale. Escludi i contenuti a livello di acquisizione e di dataset.
Rivedi l’ambito di acquisizione
Per i job sui siti web, controlla URL iniziali, hostname, percorsi inclusi, percorsi esclusi, profondità e link rilevati. Evita sezioni di account, amministrazione, staging, anteprima e aree autenticate, a meno che il caso d’uso privato non le richieda esplicitamente e non disponga di controlli adeguati.
Per i caricamenti di file, rivedi ogni file e archivio prima di aggiungerlo. I file ZIP possono contenere materiale non evidente dal nome dell’archivio.
Scegli la modalità di sicurezza dell’assistente
Seekdown supporta:
- None per esperienze pubbliche sulle origini consentite;
- API quando l’integrazione passa una chiave dell’assistente; e
- OIDC quando un identity provider esistente fornisce un JWT che Seekdown convalida rispetto a issuer e audience configurati.
Le origini consentite controllano quali domini possono inizializzare l’assistente. Sostituisci il carattere jolly con i domini esatti di produzione e di staging prima del lancio.
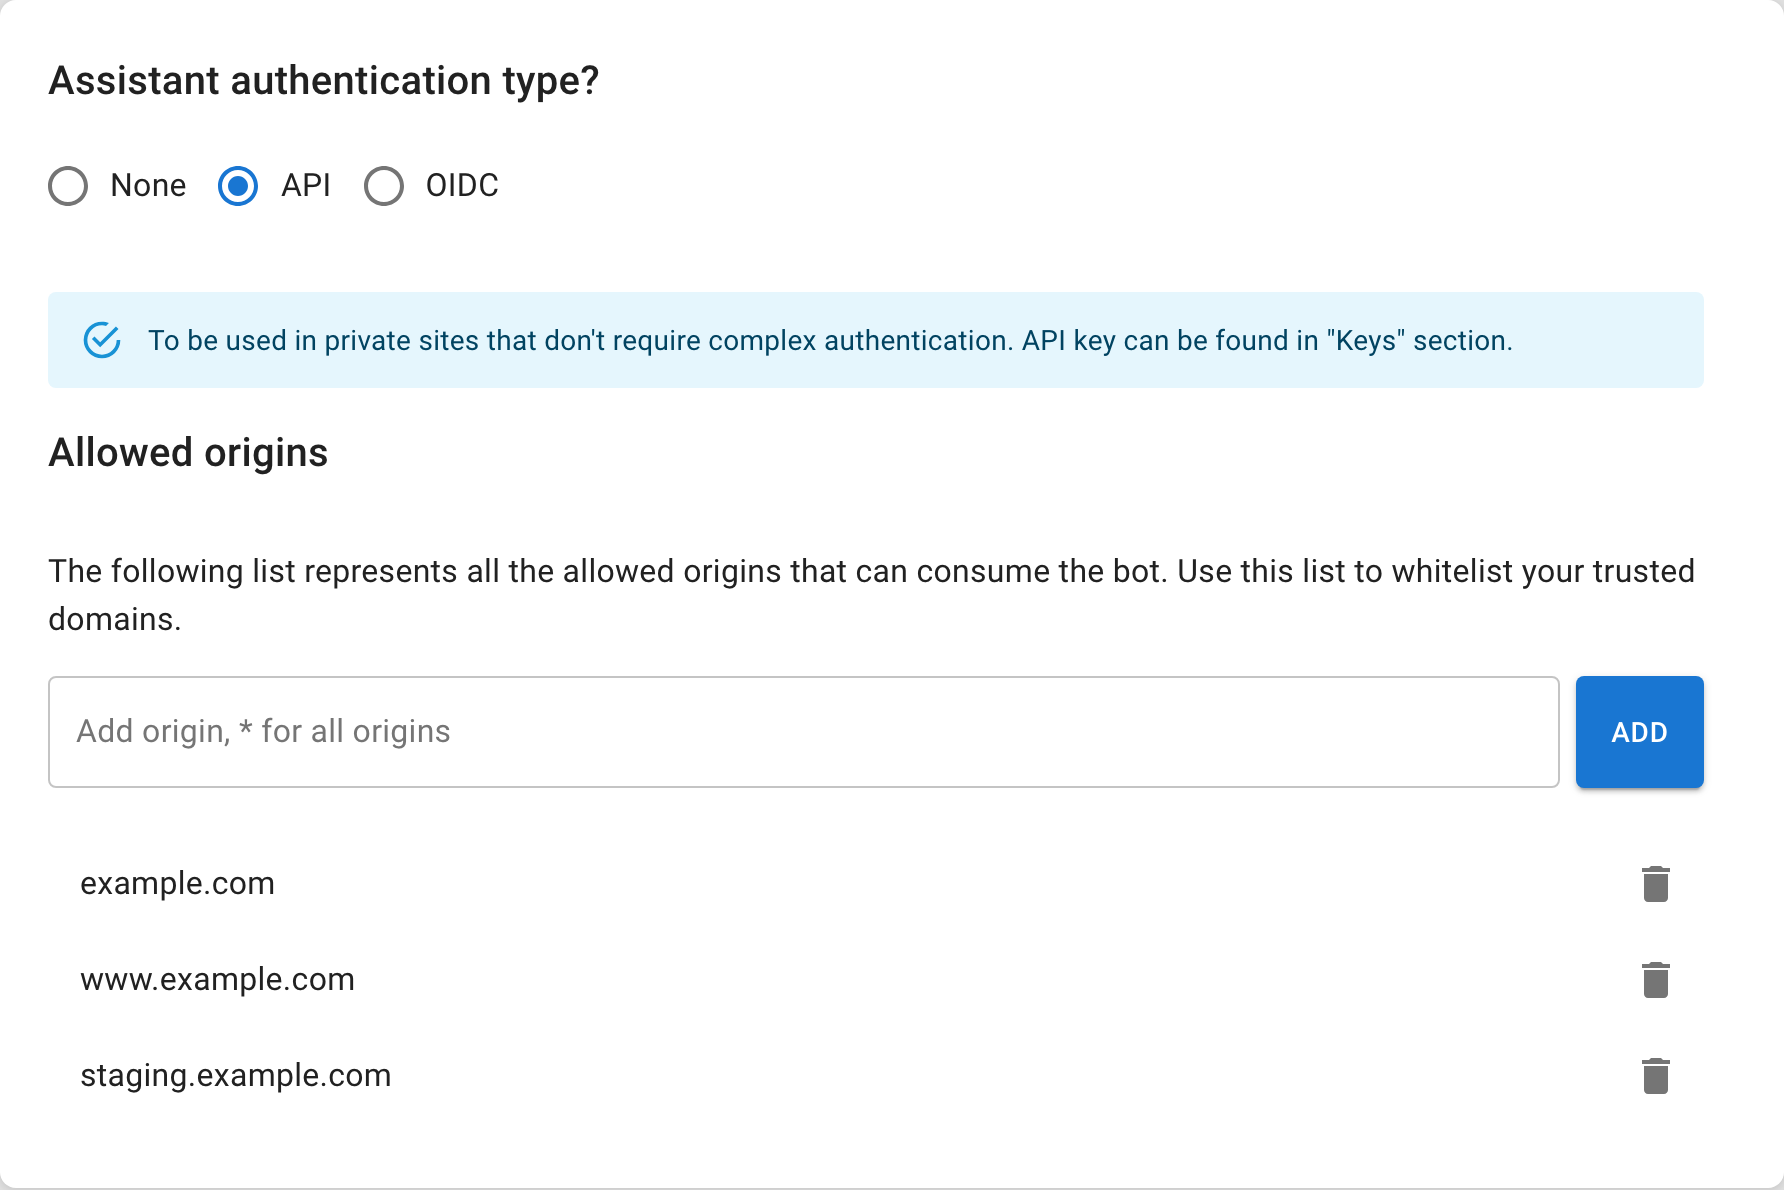
Una chiave API usata in un’integrazione sul sito è visibile nel sorgente della pagina. La documentazione la descrive come un identificativo dell’assistente, non come un segreto per autenticare gli utenti. Usa OIDC quando l’accesso deve dipendere da un’identità autenticata.
Testa il confine
- Cerca nel dataset pubblico nomi e frasi provenienti dalle fonti private.
- Fai domande pubbliche pensate per recuperare la terminologia interna.
- Carica l’assistente da un’origine consentita.
- Verifica che non si inizializzi da un’origine non consentita.
- Per OIDC, testa token validi, mancanti, scaduti e con audience errata.
- Controlla le schede delle fonti per individuare URL o nomi di file privati inattesi.
Rimuovi i contenuti esposti prima di modificare i prompt
Se in un dataset pubblico compare materiale privato, rimuovilo, verifica come vi è entrato e reindicizza se necessario. Un’istruzione più rigida non cancella la fonte.
Ripeti il test ogni volta che cambiano l’ambito di acquisizione, il processo di caricamento, il collegamento al dataset o la modalità di sicurezza.