Vérifiez la confidentialité et la sécurité avant d’ajouter un chatbot IA
Avant d’ajouter un chatbot, documentez ce qu’il peut lire, qui peut le charger, quelles données des visiteurs sont enregistrées et vers où doivent être orientées les questions nécessitant des informations privées.
Il s’agit d’une revue propre au produit, et non d’un conseil juridique. Confirmez les obligations applicables avec les personnes responsables de la confidentialité et de la sécurité.
Vérifiez le périmètre des sources
Listez chaque jeu de données connecté à l’assistant et la manière dont le contenu y entre : capture de site web, import de fichiers, contenu manuel ou API.
Pour un assistant public, excluez les contenus privés, propres à un client, les brouillons, la préproduction et les contenus internes. Recherchez dans le jeu de données des termes privés connus avant le lancement.
Choisissez les contrôles d’accès
Seekdown propose les modes d’authentification None, API et OIDC, ainsi qu’une liste d’origines autorisées.
| Besoin | Contrôle à évaluer |
|---|---|
| Assistant public sur des sites sélectionnés | None avec des origines autorisées exactes |
| Intégration contrôlée sans accès lié à l’identité | Mode API et origines autorisées |
| Expérience connectée liée à un fournisseur d’identité | OIDC avec émetteur et audience |
| Empêcher d’autres domaines de charger l’intégration | Remplacer le caractère générique par des origines exactes |
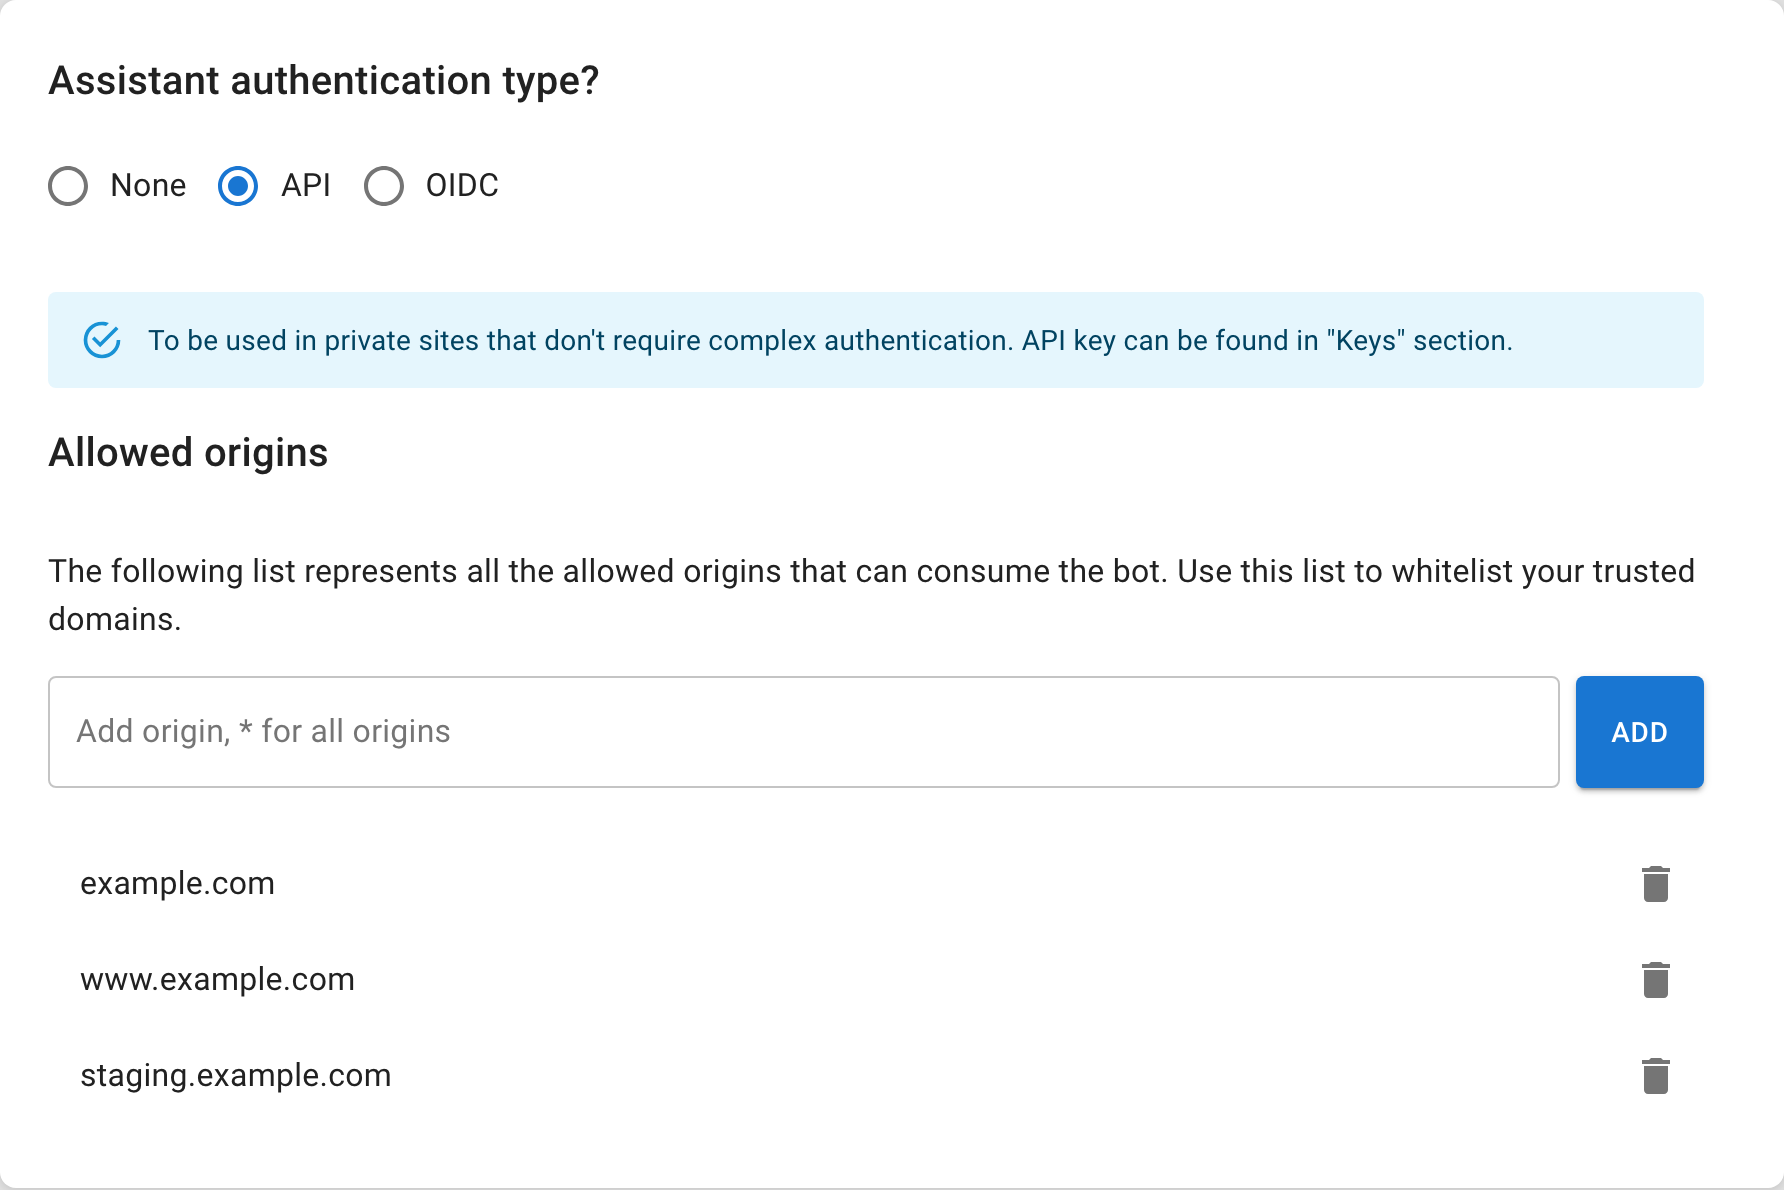
Ne considérez pas une clé API d’intégration comme un identifiant utilisateur secret. Elle est visible dans le code source du site web. Utilisez le modèle d’authentification qui correspond à l’exigence d’accès.
Comprenez les données de conversation
Documentez quelles interactions sont conservées, qui peut les consulter, pendant combien de temps elles sont nécessaires et comment les utilisateurs en sont informés. Évitez de demander aux visiteurs des informations sensibles dans un champ de question ordinaire.
Si l’assistant utilise des formulaires, ne collectez que les champs que l’équipe exploitera réellement. Orientez les demandes propres à un compte vers le canal authentifié ou humain approprié.
Réalisez des tests d’abus et de défaillance
- Demandez des informations privées et internes.
- Demandez à l’assistant d’ignorer son périmètre.
- Chargez-le depuis une origine non autorisée.
- Testez un accès absent, invalide ou expiré le cas échéant.
- Posez une question propre à un compte dans une session publique.
- Inspectez les citations à la recherche d’URL ou de noms de fichiers inattendus.
- Vérifiez que les questions non couvertes suivent le repli approuvé.
Préparez les réponses opérationnelles
Consignez comment supprimer une source exposée, renouveler ou faire tourner une clé, mettre à jour toutes les intégrations, modifier les origines autorisées et analyser une conversation.
Ne lancez pas avec des questions sur les données non résolues
Si l’équipe ne peut pas expliquer pourquoi une source est publique, qui peut accéder à l’assistant ou comment une question sensible est traitée, clarifiez ce périmètre avant la publication.
Répétez cette revue après toute modification des jeux de données, des règles de capture, de l’authentification, des formulaires ou des domaines de déploiement.