Prüfen Sie Datenschutz und Sicherheit, bevor Sie einen KI-Chatbot einbinden
Dokumentieren Sie vor dem Einbinden eines Chatbots, was er lesen kann, wer ihn laden darf, welche Besucherdaten erfasst werden und wohin Fragen gehen, die private Informationen erfordern.
Dies ist eine produktbezogene Prüfung, keine Rechtsberatung. Klären Sie die geltenden Pflichten mit den für Datenschutz und Sicherheit verantwortlichen Personen.
Prüfen Sie die Quellengrenze
Listen Sie jeden mit dem Assistenten verbundenen Datensatz auf und wie Inhalte hineingelangen: Website-Erfassung, Datei-Upload, manuelle Inhalte oder API.
Schließen Sie bei einem öffentlichen Assistenten private, kundenspezifische, Entwurfs-, Staging- und interne Inhalte aus. Durchsuchen Sie den Datensatz vor dem Start nach bekannten privaten Begriffen.
Wählen Sie die Zugriffskontrollen
Seekdown bietet die Authentifizierungsmodi None, API und OIDC sowie eine Liste erlaubter Origins.
| Bedarf | Zu prüfende Kontrolle |
|---|---|
| Öffentlicher Assistent auf ausgewählten Websites | None mit exakten erlaubten Origins |
| Kontrollierte Einbindung ohne identitätsbasierten Zugriff | API-Modus und erlaubte Origins |
| Angemeldetes Erlebnis, gebunden an einen Identitätsanbieter | OIDC mit Issuer und Audience |
| Verhindern, dass andere Domains die Einbindung laden | Platzhalter durch exakte Origins ersetzen |
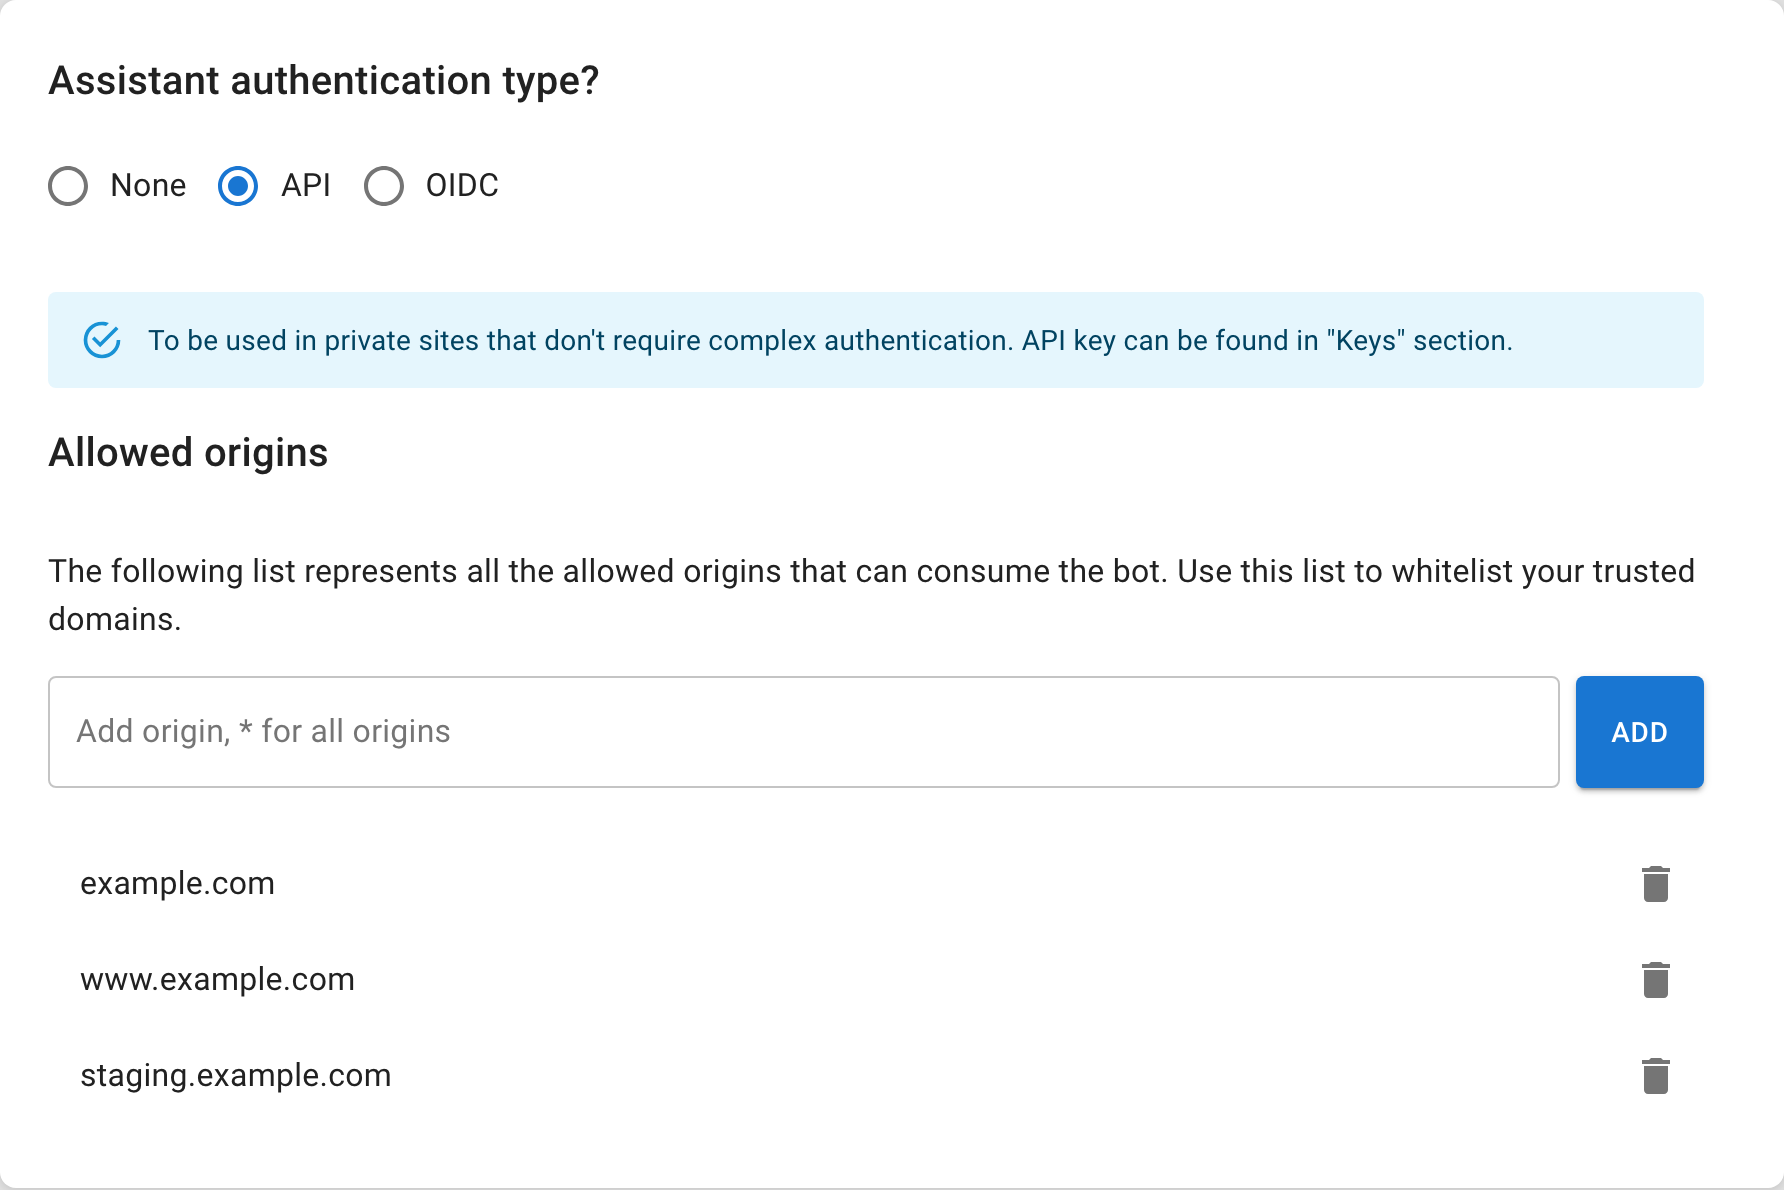
Behandeln Sie einen API-Schlüssel für die Einbindung nicht als geheime Nutzer-Zugangsdaten. Er ist im Quelltext der Website sichtbar. Verwenden Sie das Authentifizierungskonzept, das zur Zugriffsanforderung passt.
Verstehen Sie die Gesprächsdaten
Dokumentieren Sie, welche Interaktionen gespeichert werden, wer sie einsehen darf, wie lange sie benötigt werden und wie Nutzer informiert werden. Bitten Sie Besucher in einem normalen Fragefeld nicht um sensible Informationen.
Nutzt der Assistent Formulare, erheben Sie nur Felder, mit denen das Team tatsächlich arbeitet. Leiten Sie kontospezifische Anfragen an den passenden authentifizierten oder menschlichen Kanal weiter.
Führen Sie Missbrauchs- und Fehlertests durch
- Fragen Sie nach privaten und internen Informationen.
- Fordern Sie den Assistenten auf, seinen Aufgabenbereich zu ignorieren.
- Laden Sie ihn von einer nicht autorisierten Origin.
- Testen Sie, wo zutreffend, fehlenden, ungültigen und abgelaufenen Zugriff.
- Stellen Sie in einer öffentlichen Sitzung eine kontospezifische Frage.
- Prüfen Sie Quellenangaben auf unerwartete URLs oder Dateinamen.
- Bestätigen Sie, dass nicht unterstützte Fragen dem freigegebenen Fallback folgen.
Bereiten Sie betriebliche Reaktionen vor
Halten Sie fest, wie Sie eine offengelegte Quelle entfernen, einen Schlüssel rotieren oder erneuern, alle Einbindungen aktualisieren, erlaubte Origins ändern und ein Gespräch untersuchen.
Starten Sie nicht mit ungeklärten Datenfragen
Kann das Team nicht erklären, warum eine Quelle öffentlich ist, wer auf den Assistenten zugreifen darf oder wie mit einer sensiblen Frage umgegangen wird, klären Sie diese Grenze vor der Veröffentlichung.
Wiederholen Sie die Prüfung nach Änderungen an Datensätzen, Erfassungsregeln, Authentifizierung, Formularen oder Deployment-Domains.