Verifica privacy e sicurezza prima di aggiungere un chatbot IA
Prima di aggiungere un chatbot, documenta cosa può leggere, chi può caricarlo, quali dati dei visitatori vengono registrati e dove devono finire le domande che richiedono informazioni private.
Si tratta di una revisione specifica del prodotto, non di una consulenza legale. Verifica gli obblighi applicabili con i responsabili di privacy e sicurezza.
Rivedi il perimetro delle fonti
Elenca ogni dataset collegato all’assistente e il modo in cui i contenuti vi entrano: acquisizione dal sito, caricamento di file, contenuti manuali o API.
Per un assistente pubblico, escludi materiale privato, specifico dei clienti, in bozza, di staging e interno. Prima del lancio, cerca nel dataset termini privati noti.
Scegli i controlli di accesso
Seekdown offre le modalità di autenticazione None, API e OIDC, oltre a un elenco di origini consentite.
| Esigenza | Controllo da valutare |
|---|---|
| Assistente pubblico su siti selezionati | None con origini consentite esatte |
| Integrazione controllata senza accesso basato sull’identità | Modalità API e origini consentite |
| Esperienza con login legata a un identity provider | OIDC con issuer e audience |
| Impedire ad altri domini di caricare l’integrazione | Sostituisci il carattere jolly con origini esatte |
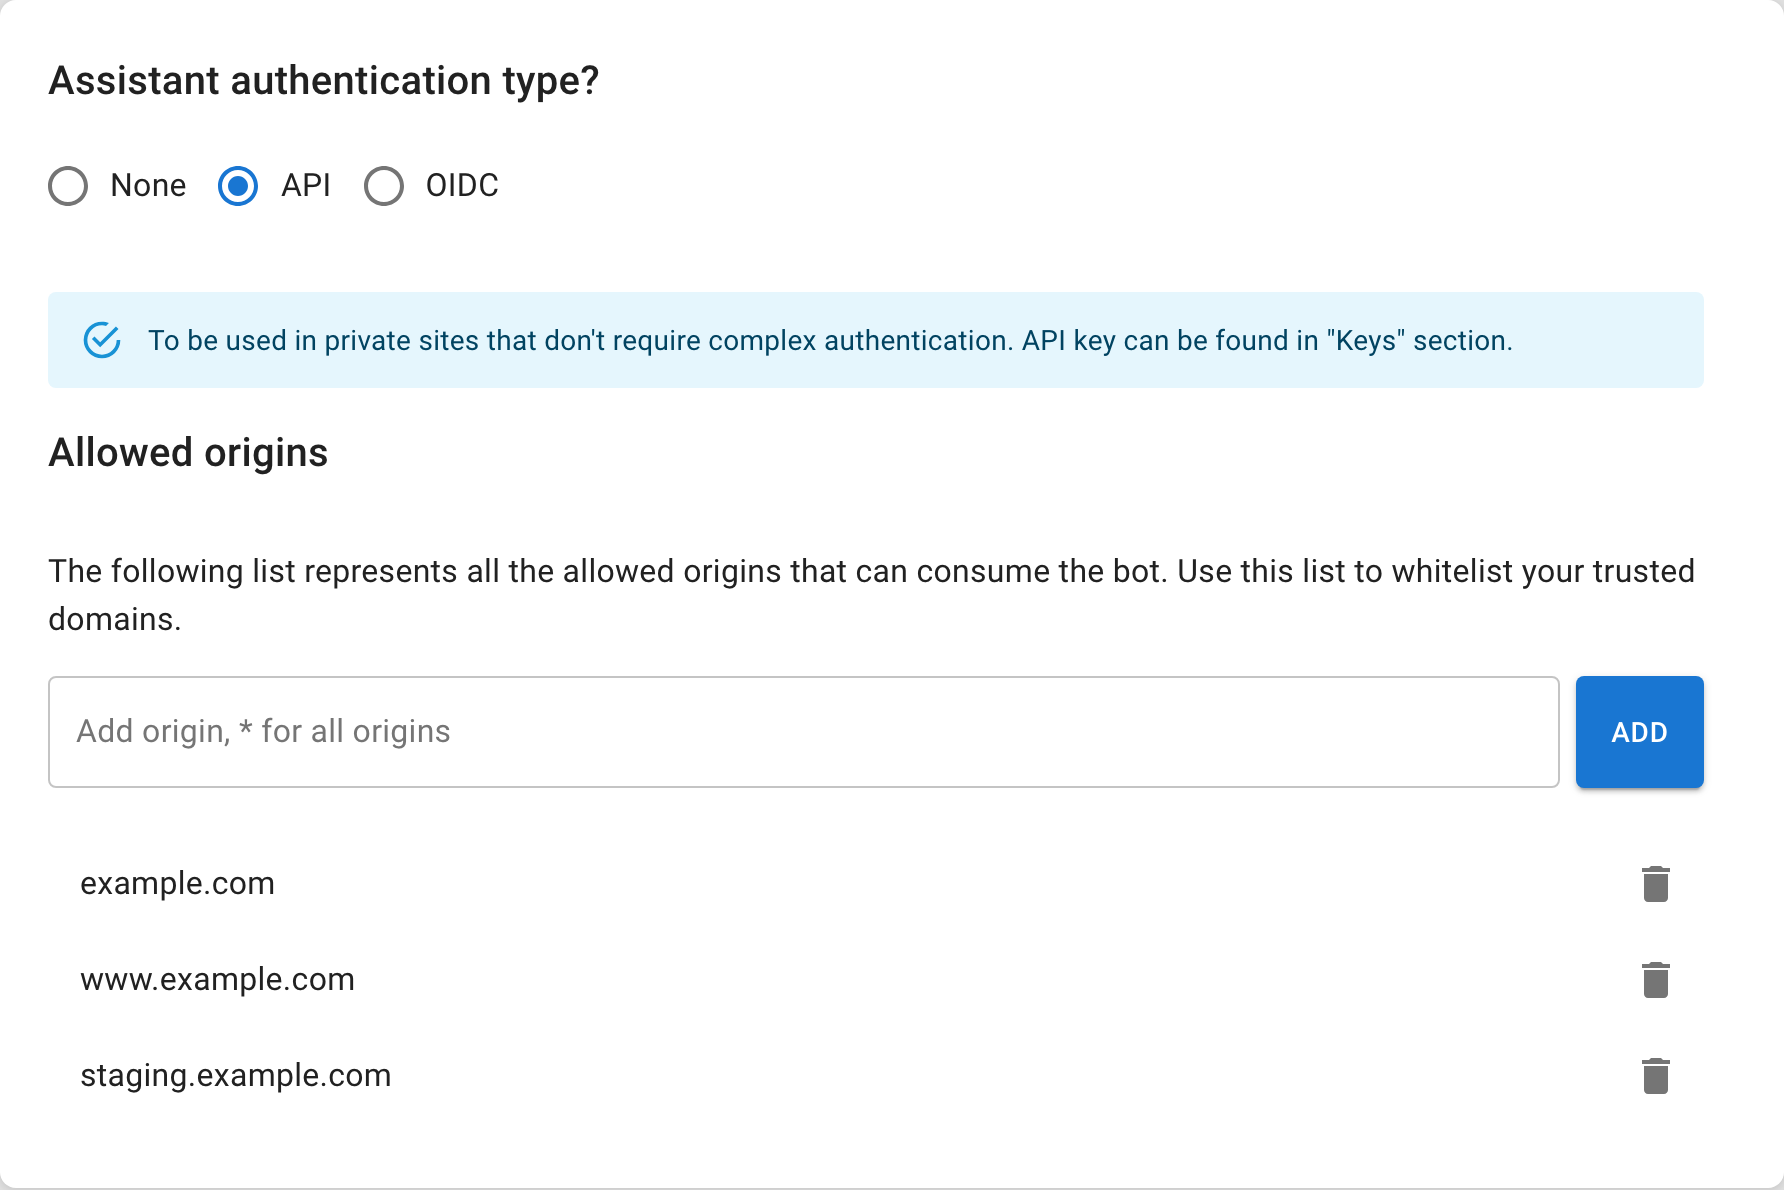
Non trattare la chiave API di un’integrazione come una credenziale segreta dell’utente. È visibile nel sorgente del sito. Usa il modello di autenticazione adatto al requisito di accesso.
Comprendi i dati delle conversazioni
Documenta quali interazioni vengono conservate, chi può rivederle, per quanto tempo servono e come vengono informati gli utenti. Evita di chiedere ai visitatori informazioni sensibili in un normale campo per le domande.
Se l’assistente usa moduli, raccogli solo i campi su cui il team agirà davvero. Indirizza le richieste specifiche dell’account al canale autenticato o umano appropriato.
Esegui test di abuso e di errore
- Chiedi informazioni private e interne.
- Chiedi all’assistente di ignorare il suo ambito.
- Caricalo da un’origine non autorizzata.
- Testa accessi mancanti, non validi e scaduti, dove applicabile.
- Fai una domanda specifica dell’account in una sessione pubblica.
- Controlla le citazioni per individuare URL o nomi di file inattesi.
- Verifica che le domande non supportate seguano il fallback approvato.
Prepara le risposte operative
Registra come rimuovere una fonte esposta, ruotare o rinnovare una chiave, aggiornare tutte le integrazioni, modificare le origini consentite e analizzare una conversazione.
Non lanciare con questioni sui dati irrisolte
Se il team non sa spiegare perché una fonte è pubblica, chi può accedere all’assistente o come viene gestita una domanda sensibile, chiarisci questo confine prima di pubblicare.
Ripeti la revisione dopo modifiche a dataset, regole di acquisizione, autenticazione, moduli o domini di deployment.