Revisa la privacidad y la seguridad antes de añadir un chatbot de IA
Antes de añadir un chatbot, documenta qué puede leer, quién puede cargarlo, qué datos de los visitantes se registran y adónde deben ir las preguntas que requieren información privada.
Esta es una revisión específica del producto, no asesoramiento legal. Confirma las obligaciones aplicables con las personas responsables de privacidad y seguridad.
Revisa el perímetro de las fuentes
Enumera todos los datasets conectados al asistente y cómo entra el contenido en ellos: captura web, subida de archivos, contenido manual o API.
En un asistente público, excluye el material privado, específico de clientes, en borrador, de staging e interno. Antes del lanzamiento, busca en el dataset términos privados que conozcas.
Elige los controles de acceso
Seekdown ofrece los modos de autenticación None, API y OIDC, además de una lista de orígenes permitidos.
| Necesidad | Control a valorar |
|---|---|
| Asistente público en sitios seleccionados | None con orígenes permitidos exactos |
| Integración controlada sin acceso basado en identidad | Modo API y orígenes permitidos |
| Experiencia con sesión iniciada vinculada a un proveedor de identidad | OIDC con emisor (issuer) y audiencia (audience) |
| Impedir que otros dominios carguen la integración | Sustituir el comodín por orígenes exactos |
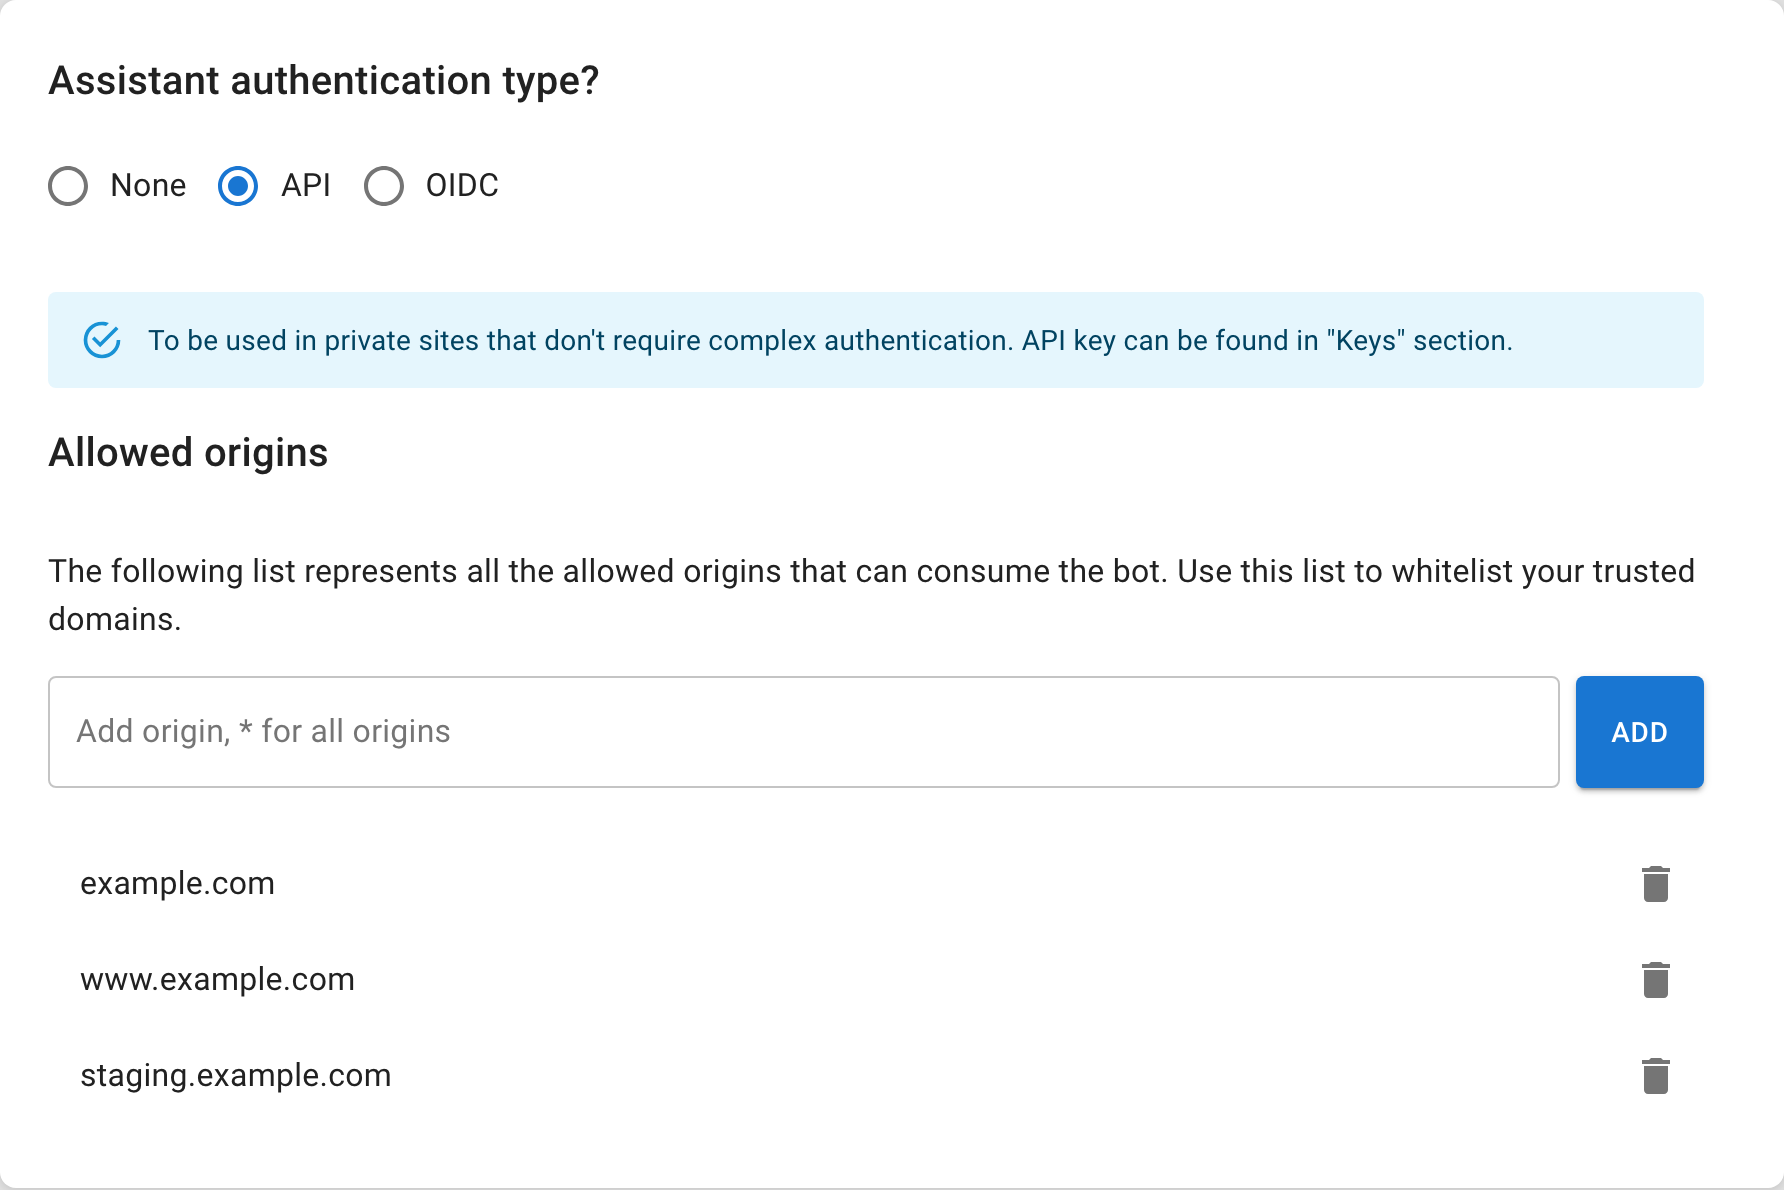
No trates la clave de API de una integración como una credencial secreta de usuario. Es visible en el código fuente de la web. Usa el diseño de autenticación que corresponda al requisito de acceso.
Entiende los datos de las conversaciones
Documenta qué interacciones se conservan, quién puede revisarlas, durante cuánto tiempo se necesitan y cómo se informa a los usuarios. Evita pedir a los visitantes información sensible en un campo de pregunta normal.
Si el asistente usa formularios, recoge solo los campos con los que el equipo vaya a actuar. Deriva las peticiones específicas de una cuenta al canal autenticado o atendido por personas que corresponda.
Haz pruebas de abuso y de fallo
- Pide información privada e interna.
- Pide al asistente que ignore su alcance.
- Cárgalo desde un origen no autorizado.
- Prueba accesos ausentes, no válidos y caducados cuando proceda.
- Haz una pregunta específica de una cuenta en una sesión pública.
- Revisa las citas por si aparecen URL o nombres de archivo inesperados.
- Confirma que las preguntas sin respaldo siguen la alternativa aprobada.
Prepara las respuestas operativas
Documenta cómo eliminar una fuente expuesta, rotar o renovar una clave, actualizar todas las integraciones, cambiar los orígenes permitidos e investigar una conversación.
No lances con dudas sobre los datos sin resolver
Si el equipo no puede explicar por qué una fuente es pública, quién puede acceder al asistente o cómo se gestiona una pregunta sensible, resuelve ese límite antes de publicar.
Repite la revisión tras cambios en los datasets, las reglas de captura, la autenticación, los formularios o los dominios de despliegue.