Garder un centre de recherche privé
Un centre de recherche est public par défaut lorsque l’authentification est réglée sur None. Pour restreindre l’accès, passez à API ou OIDC, transmettez un jeton valide dans l’intégration et n’autorisez que les origines de site web prévues.
Définir ce que privé veut dire
Utilisez l’authentification API lorsque votre implémentation peut fournir le jeton d’accès requis. Utilisez OIDC lorsque l’accès doit passer par une connexion auprès d’un fournisseur d’identité.
L’authentification protège la requête de l’interface. La conception du jeu de données reste essentielle : tenez à l’écart du jeu de données connecté les contenus privés sans rapport et vérifiez le contenu capturé avant le déploiement.
Configurer la restriction
- Ouvrez les paramètres Security du centre de recherche.
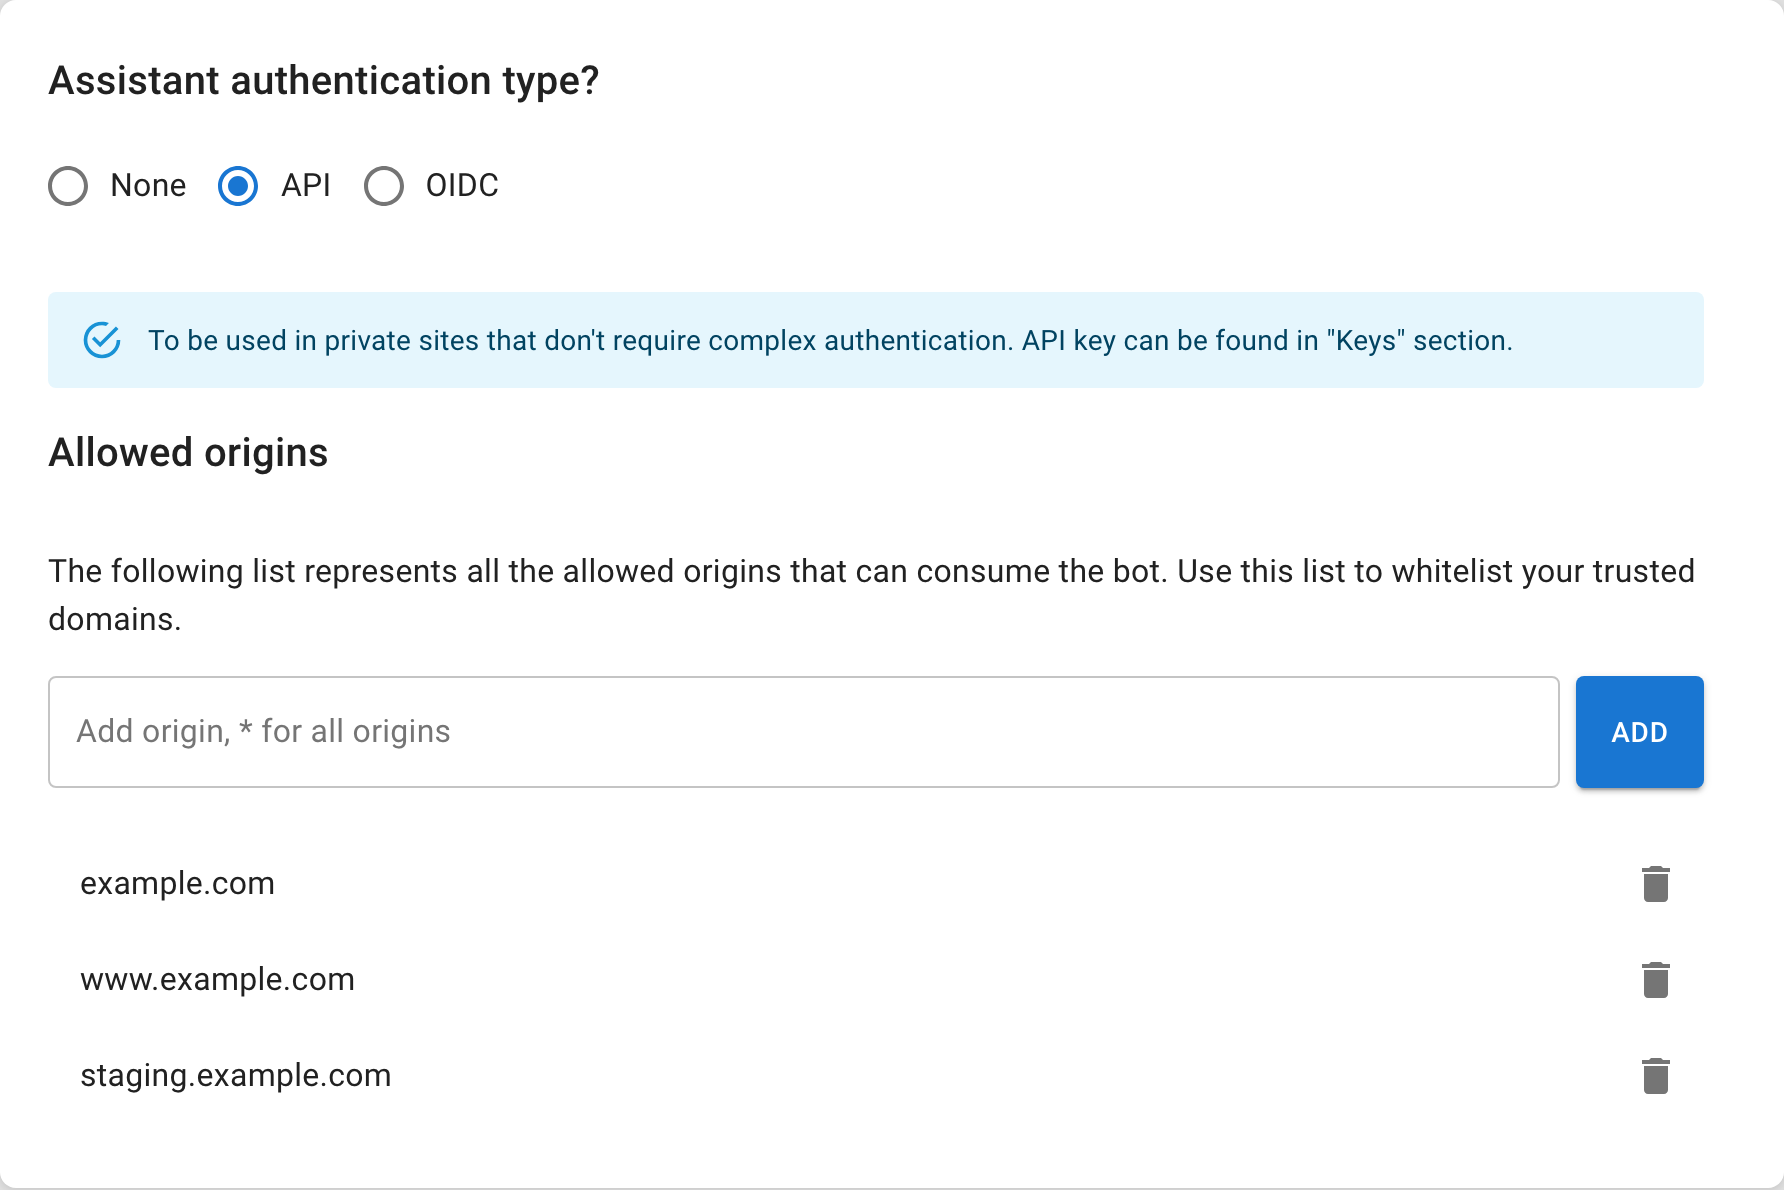
- Faites passer Search center authentication de None à API ou OIDC.
- Configurez la méthode d’authentification choisie.
- Ajoutez le site de production exact sous Allowed origins.
- Copiez le code d’intégration généré et fournissez le jeton d’accès valide via le flux applicatif documenté.
Avec l’authentification privée activée, la page publique hébergée ne s’ouvre plus de façon anonyme. Le centre de recherche devient une intégration authentifiée sur votre site.
N’exposez pas de secrets réutilisables dans du code source public
Générez et transmettez les jetons via le flux de sécurité documenté. Ne collez pas de clé privilégiée dans un dépôt public ou une page statique.
Tester les deux côtés de la règle
| Test | Résultat attendu |
|---|---|
| Origine approuvée avec authentification valide | Le centre de recherche se charge et répond |
| Origine approuvée sans authentification valide | L’accès est refusé |
| Origine non listée | L’intégration est bloquée |
| URL publique hébergée en accès anonyme | La page indique qu’elle n’est pas accessible publiquement |
| Lien vers une source | La destination applique ses propres règles d’accès |
Effectuez ces contrôles dans un environnement proche de la production. Un aperçu dans le tableau de bord ne prouve pas que les origines et les jetons sont corrects sur le site déployé.
Corriger un échec d’accès
Vérifiez d’abord le mode d’authentification, puis le jeton, puis l’origine exacte, schéma et sous-domaine compris. Évitez de repasser le mode sur None uniquement pour faire apparaître une intégration privée qui échoue.
Si le public visé est anonyme et que toutes les sources peuvent être publiées sans risque, choisissez délibérément une configuration publique. Sinon, conservez la restriction par authentification et corrigez le déploiement.