Rendi privato un centro di ricerca
Un centro di ricerca è pubblico per impostazione predefinita quando l’autenticazione è None. Per limitare l’accesso, passa ad API o OIDC, fornisci un token valido nell’integrazione e consenti solo le origini dei siti previsti.
Decidi cosa significa privato
Usa l’autenticazione API quando la tua implementazione può fornire il token di accesso richiesto. Usa OIDC quando l’accesso deve dipendere dal login presso un identity provider.
L’autenticazione protegge la richiesta all’interfaccia. Il design del dataset conta comunque: tieni fuori dal dataset collegato il materiale privato non pertinente e controlla i contenuti acquisiti prima del deploy.
Configura il perimetro
- Apri le impostazioni Security del centro di ricerca.
- Cambia Search center authentication da None ad API o OIDC.
- Configura il metodo di autenticazione selezionato.
- Aggiungi il sito di produzione esatto in Allowed origins.
- Copia il codice di integrazione generato e fornisci il token di accesso valido tramite il flusso applicativo documentato.
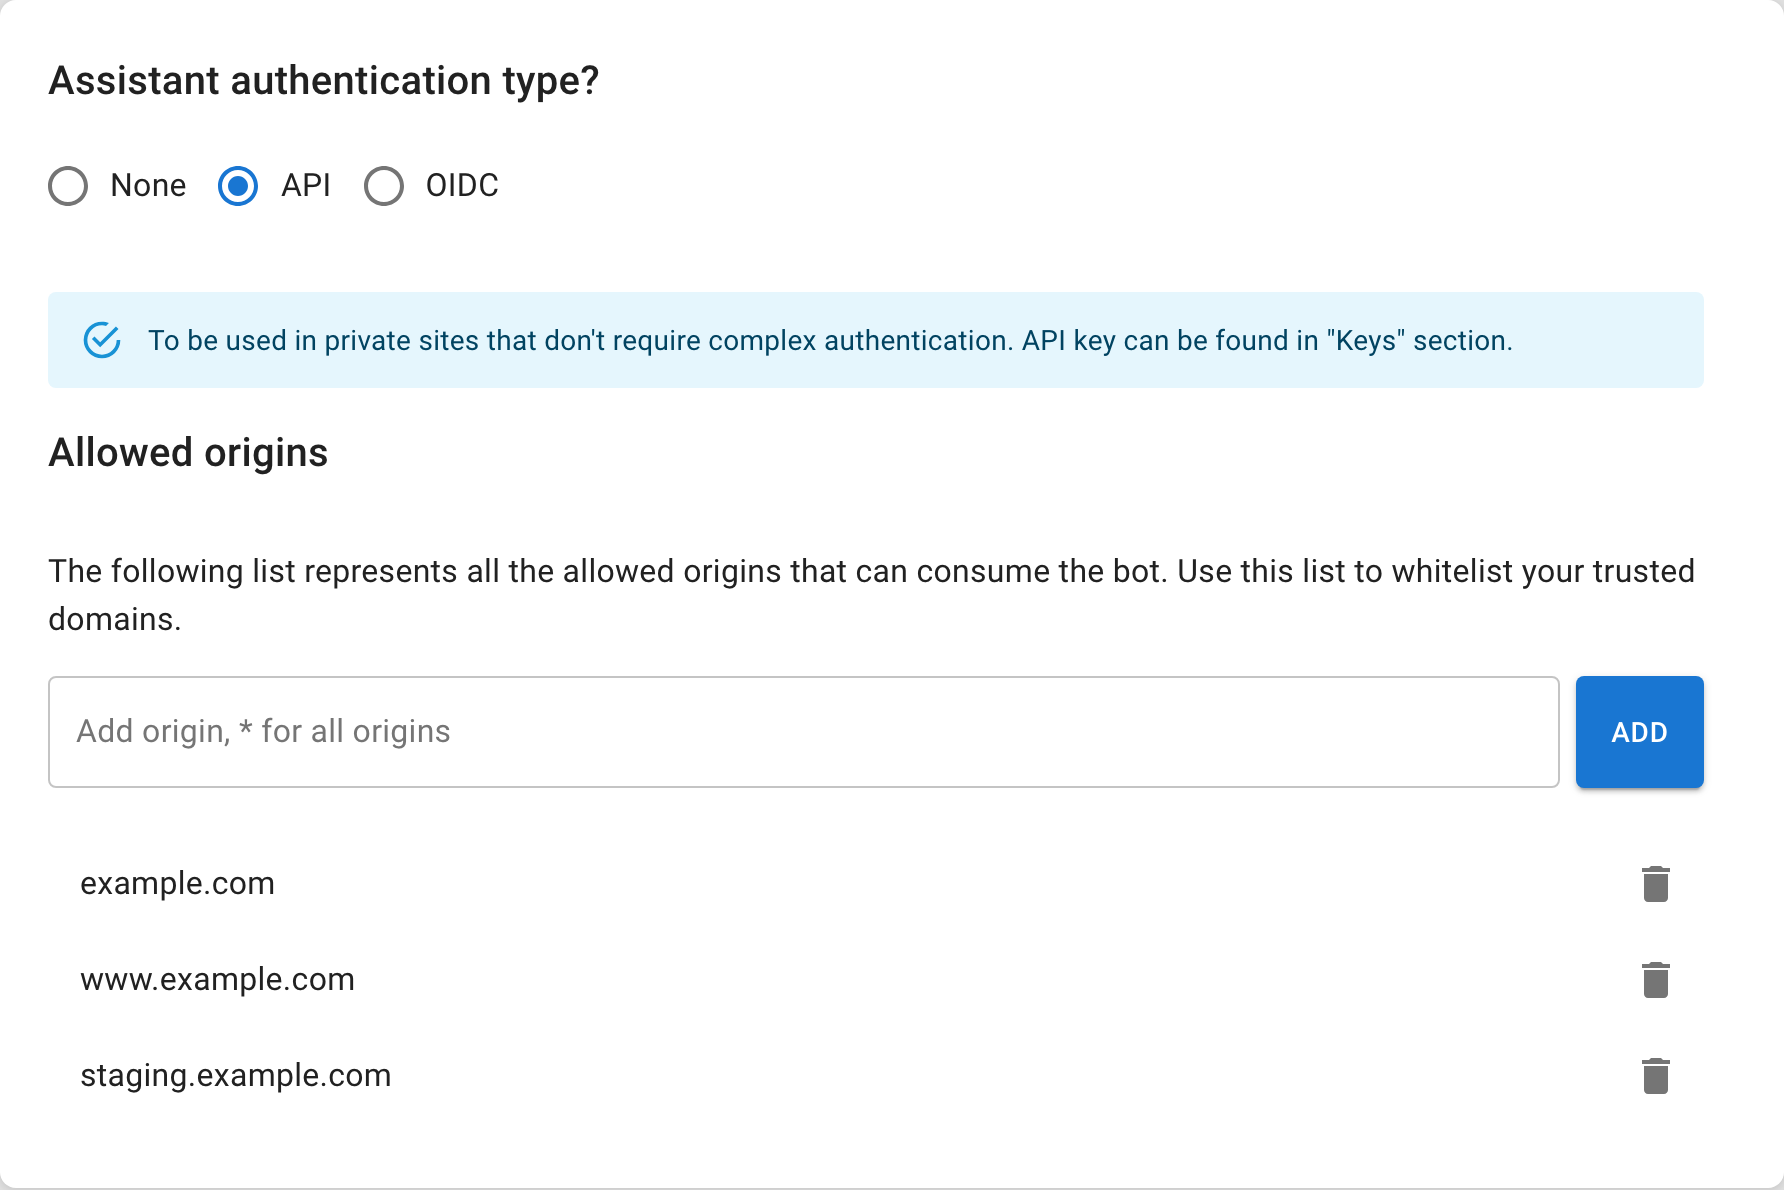
Con l’autenticazione privata attiva, la pagina pubblica ospitata non si apre in modo anonimo. Il centro di ricerca diventa un’integrazione autenticata nel tuo sito.
Non esporre segreti riutilizzabili nel codice sorgente pubblico
Genera e consegna i token tramite il flusso di sicurezza documentato. Non incollare una chiave privilegiata in un repository pubblico o in una pagina statica.
Prova entrambi i lati della regola
| Test | Risultato atteso |
|---|---|
| Origine approvata con autenticazione valida | Il centro di ricerca si carica e risponde |
| Origine approvata senza autenticazione valida | L’accesso viene rifiutato |
| Origine non in elenco | L’integrazione viene bloccata |
| URL pubblico ospitato, accesso anonimo | La pagina indica che non è disponibile pubblicamente |
| Link alla fonte | La destinazione segue le proprie regole di accesso |
Esegui questi controlli in un ambiente simile alla produzione. Un’anteprima nella dashboard non dimostra che origini e token siano corretti sul sito pubblicato.
Risolvi un errore di accesso
Conferma prima la modalità di autenticazione, poi il token, poi l’origine esatta, inclusi schema e sottodominio. Evita di indebolire la modalità a None solo per far comparire un’integrazione privata che non funziona.
Se il pubblico previsto è anonimo e tutte le fonti sono adatte alla pubblicazione, usa consapevolmente una configurazione pubblica. Altrimenti mantieni il perimetro autenticato e correggi il deploy.