Ein Suchcenter privat halten
Ein Suchcenter ist standardmäßig öffentlich, wenn die Authentifizierung auf None steht. Um den Zugriff einzuschränken, wechseln Sie zu API oder OIDC, übergeben in der Einbettung ein gültiges Token und erlauben nur die vorgesehenen Website-Origins.
Festlegen, was privat bedeutet
Nutzen Sie die API-Authentifizierung, wenn Ihre Implementierung das benötigte Zugriffstoken bereitstellen kann. Nutzen Sie OIDC, wenn der Zugriff über die Anmeldung bei einem Identitätsanbieter erfolgen soll.
Die Authentifizierung schützt die Anfrage an die Oberfläche. Das Design des Datensatzes bleibt trotzdem wichtig: Halten Sie fachfremde private Inhalte aus dem verbundenen Datensatz heraus und prüfen Sie erfasste Inhalte vor der Bereitstellung.
Die Grenze konfigurieren
- Öffnen Sie die Security-Einstellungen des Suchcenters.
- Ändern Sie Search center authentication von None auf API oder OIDC.
- Konfigurieren Sie die gewählte Authentifizierungsmethode.
- Tragen Sie die exakte Produktions-Website unter Allowed origins ein.
- Kopieren Sie den generierten Einbettungscode und stellen Sie das gültige Zugriffstoken über den dokumentierten Anwendungsablauf bereit.
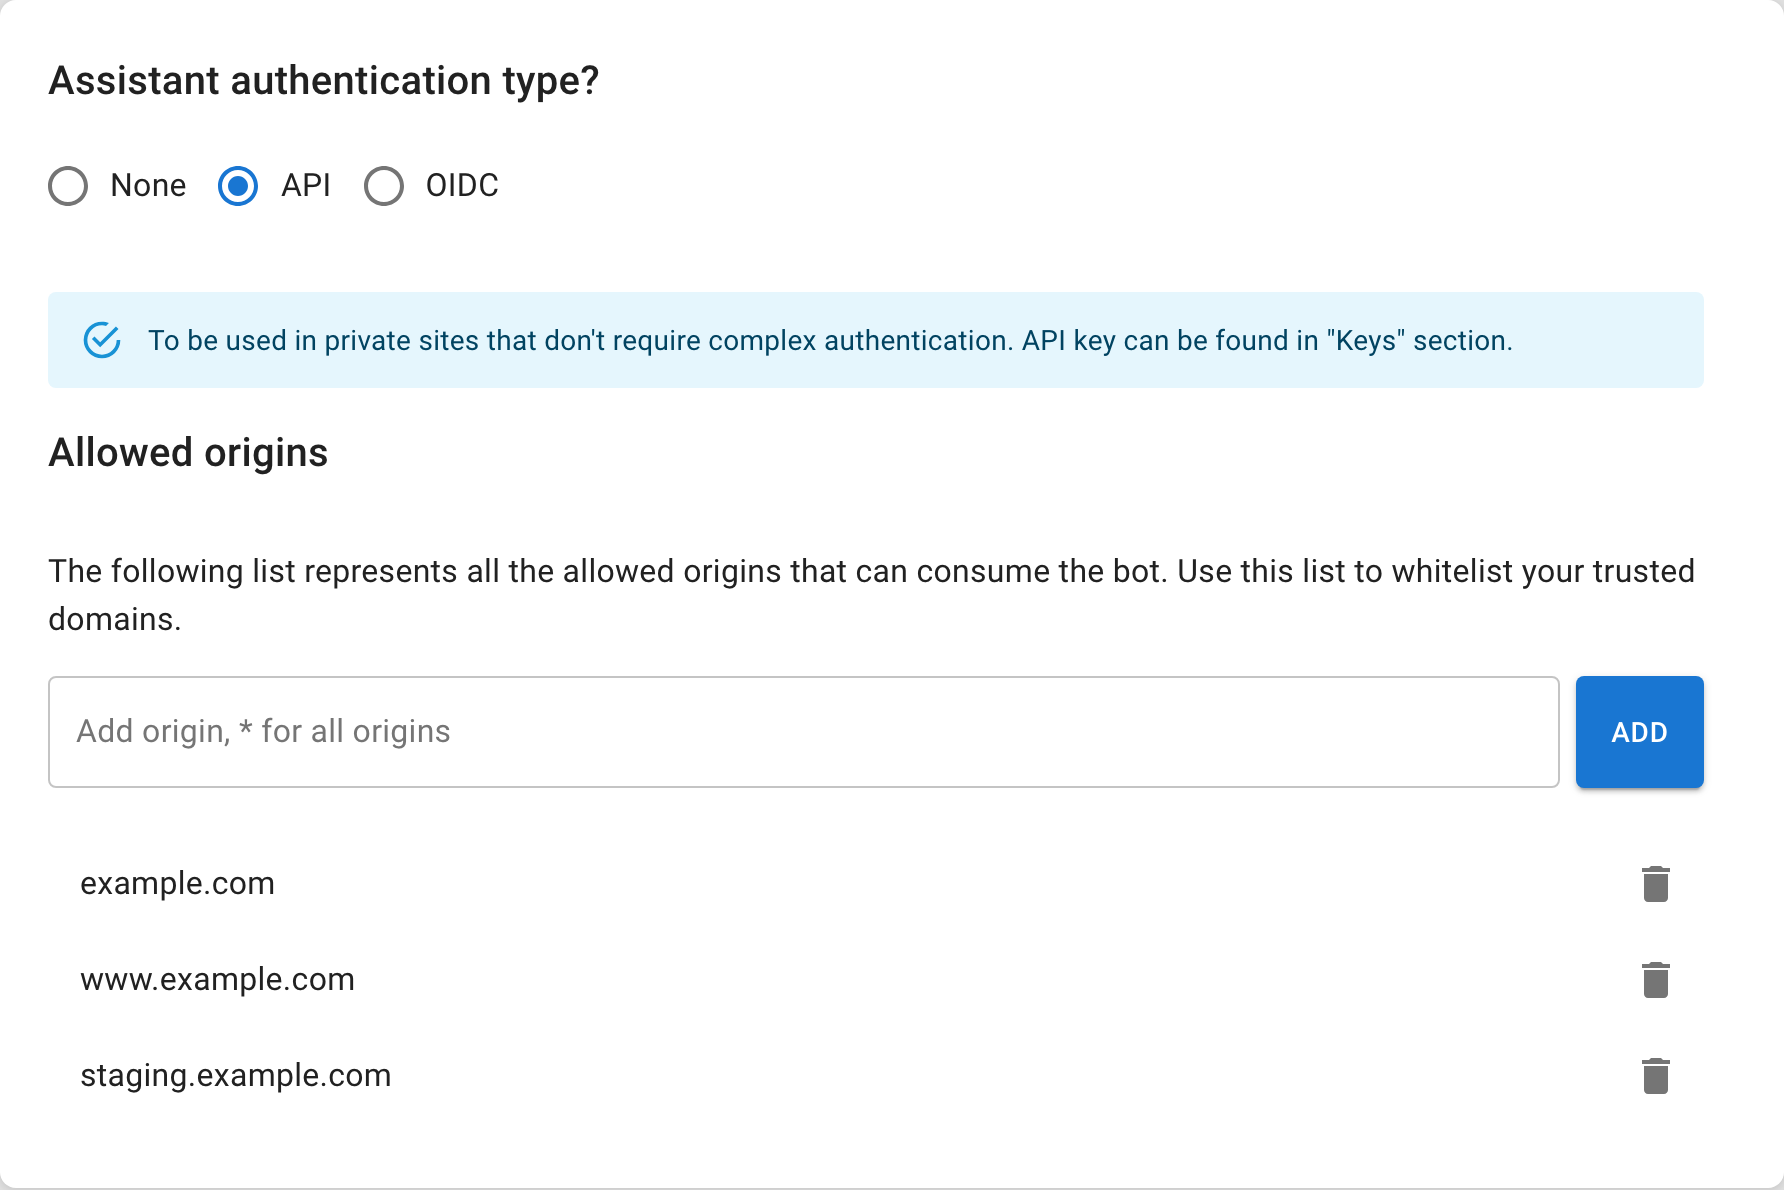
Bei aktivierter privater Authentifizierung lässt sich die gehostete öffentliche Seite nicht mehr anonym öffnen. Das Suchcenter wird zu einer authentifizierten Einbettung auf Ihrer Website.
Keine wiederverwendbaren Geheimnisse im öffentlichen Quellcode offenlegen
Erzeugen und übermitteln Sie Tokens über den dokumentierten Sicherheitsablauf. Fügen Sie keinen privilegierten Schlüssel in ein öffentliches Repository oder eine statische Seite ein.
Beide Seiten der Regel testen
| Test | Erwartetes Ergebnis |
|---|---|
| Freigegebener Origin mit gültiger Authentifizierung | Das Suchcenter lädt und antwortet |
| Freigegebener Origin ohne gültige Authentifizierung | Der Zugriff wird abgelehnt |
| Nicht eingetragener Origin | Die Einbettung wird blockiert |
| Anonyme gehostete öffentliche URL | Die Seite meldet, dass sie nicht öffentlich verfügbar ist |
| Quellenlink | Das Ziel folgt seinen eigenen Zugriffsregeln |
Führen Sie diese Prüfungen in einer produktionsnahen Umgebung durch. Eine Vorschau im Dashboard beweist nicht, dass Origins und Tokens auf der bereitgestellten Website korrekt sind.
Einen Zugriffsfehler beheben
Prüfen Sie zuerst den Authentifizierungsmodus, dann das Token und dann den exakten Origin einschließlich Schema und Subdomain. Schwächen Sie den Modus nicht auf None ab, nur damit eine fehlschlagende private Einbettung erscheint.
Ist die Zielgruppe anonym und sind alle Quellen öffentlich unbedenklich, wählen Sie bewusst eine öffentliche Konfiguration. Andernfalls behalten Sie die authentifizierte Grenze bei und korrigieren die Bereitstellung.