Mantén privado un Centro de búsqueda
Un Centro de búsqueda es público por defecto cuando la autenticación es None. Para restringir el acceso, cambia a API u OIDC, pasa un token válido en la integración y permite solo los orígenes de la web prevista.
Decide qué significa privado
Usa la autenticación API cuando tu implementación pueda proporcionar el token de acceso necesario. Usa OIDC cuando el acceso deba depender del inicio de sesión en un proveedor de identidad.
La autenticación protege la petición de la interfaz. El diseño del dataset sigue importando: mantén fuera del dataset conectado el material privado no relacionado y revisa el contenido capturado antes del despliegue.
Configura el límite
- Abre los ajustes de Security del Centro de búsqueda.
- Cambia Search center authentication de None a API u OIDC.
- Configura el método de autenticación seleccionado.
- Añade el sitio de producción exacto en Allowed origins.
- Copia el código de integración generado y proporciona el token de acceso válido mediante el flujo de aplicación documentado.
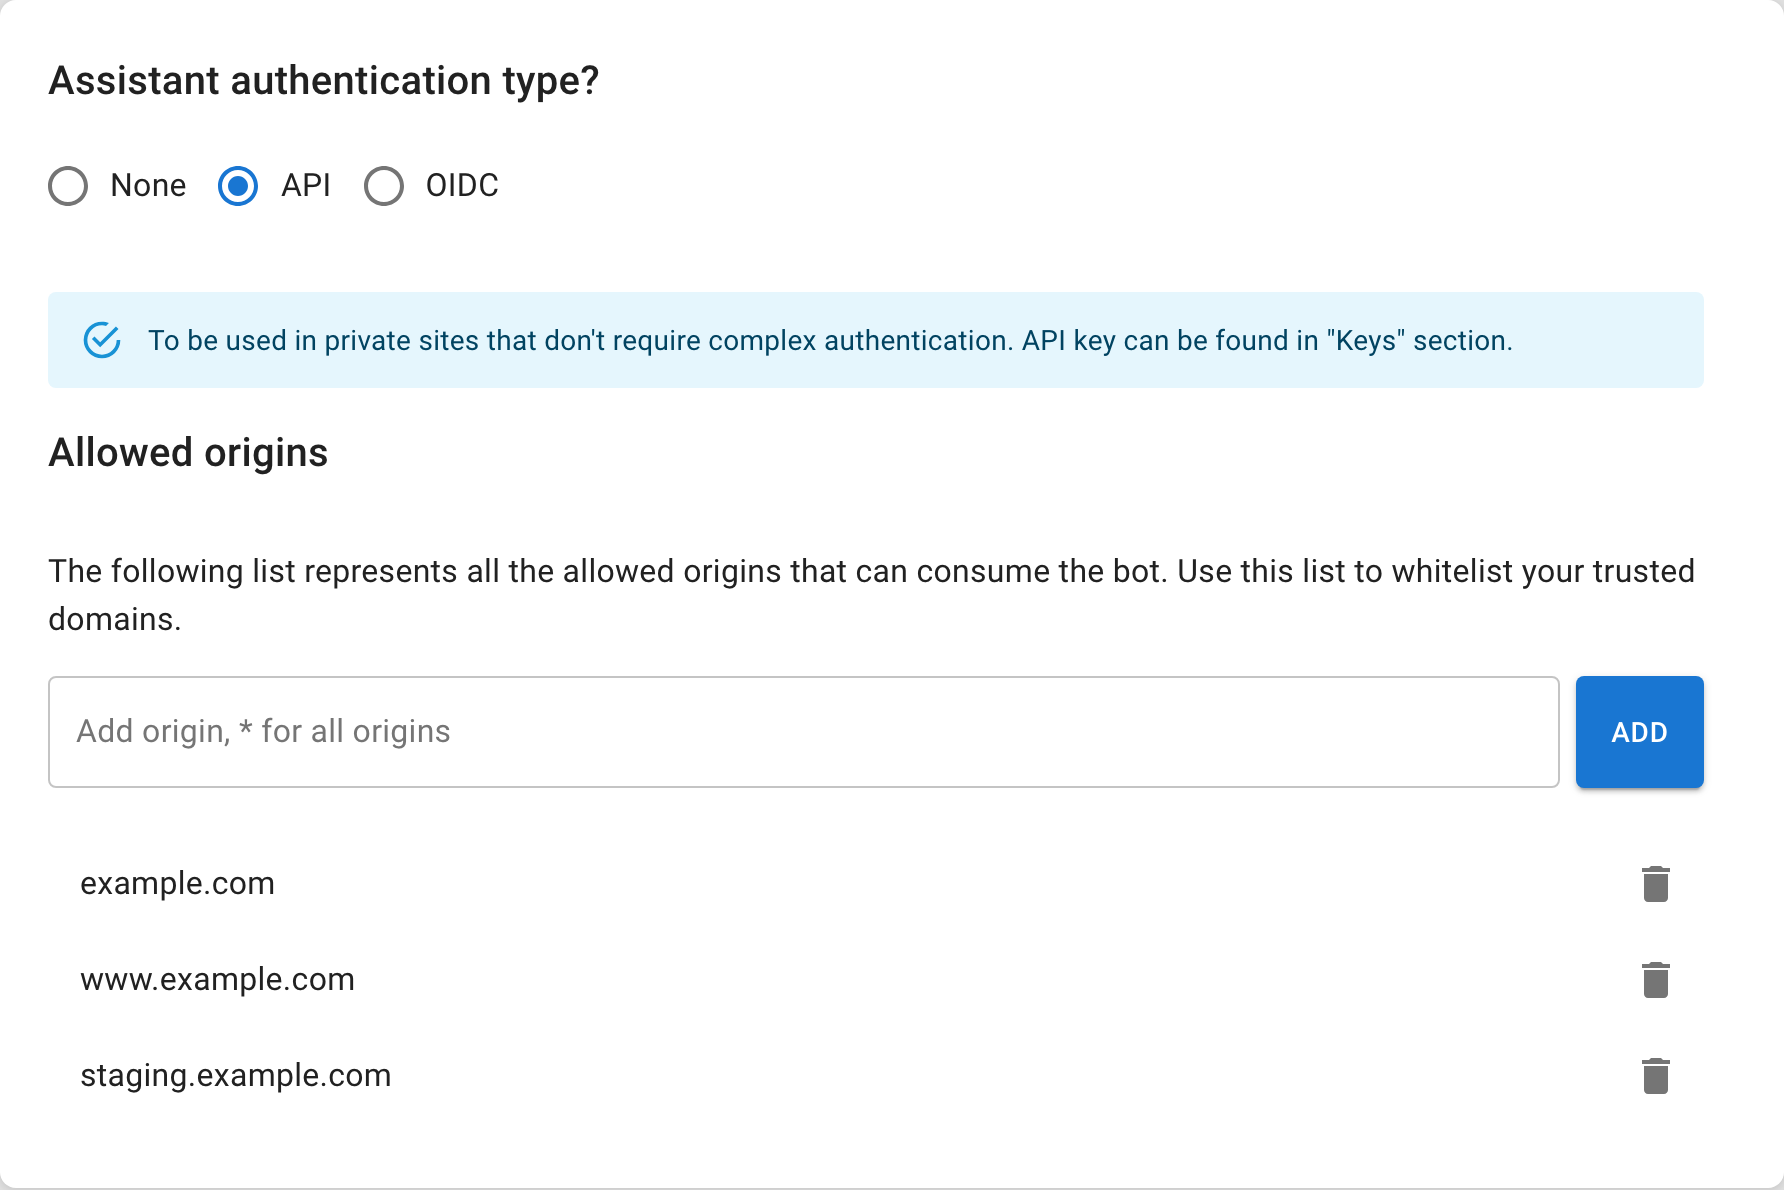
Con la autenticación privada activada, la página pública alojada no se abrirá de forma anónima. El Centro de búsqueda pasa a ser una integración autenticada en tu web.
No expongas secretos reutilizables en código fuente público
Genera y entrega los tokens mediante el flujo de seguridad documentado. No pegues una clave con privilegios en un repositorio público ni en una página estática.
Prueba ambos lados de la regla
| Prueba | Resultado esperado |
|---|---|
| Origen aprobado con autenticación válida | El Centro de búsqueda carga y responde |
| Origen aprobado sin autenticación válida | Se rechaza el acceso |
| Origen no incluido en la lista | La integración se bloquea |
| URL pública alojada de forma anónima | La página indica que no está disponible públicamente |
| Enlace a una fuente | El destino aplica sus propias reglas de acceso |
Haz estas comprobaciones en un entorno similar al de producción. Una vista previa en el panel no demuestra que los orígenes y los tokens sean correctos en la web desplegada.
Recupérate de un fallo de acceso
Confirma primero el modo de autenticación, después el token y luego el origen exacto, incluidos el esquema y el subdominio. No rebajes el modo a None solo para que aparezca una integración privada que falla.
Si el público previsto es anónimo y todas las fuentes son aptas para el público, usa a conciencia una configuración pública. Si no, mantén el límite autenticado y corrige el despliegue.